进入2026年第四季度初及上一季度末,以安全性著称的比特币原生基础设施领域接连遭受重创。
从Coldcard固件因伪随机数缺陷导致超1830枚BTC失窃,到Liquid侧链跨链桥漏洞引发3998枚虚假L-BTC铸造并卷走3.2亿美元,再到Bitget因第三方安全供应商防线崩溃损失3.875亿美元。
而最新引发轰动的“黑天鹅”事件,则是硬件钱包领军品牌Ledger与其东南亚官方授权经销商CryptoBilis爆发的硬件投毒丑闻:
黑客在设备内部加装了独立的窃密柔性电路板,该组件能直接读取屏幕显示的24个助记词,并通过预置的eSIM LTE模块静默传输数据,从而完美规避了Ledger Secure Element安全芯片及官方真伪验证机制。
仅用1小时,474个冷钱包地址内的资产就被清洗一空,涉案金额超过9100万美元。Galaxy Research负责人Alex Thorn发布深度研报,详细复盘此次供应链攻击,并警示在人工智能时代,针对硬件供应链及代码边界的威胁正在呈指数级增长。
事件始末:授权经销商暗箱操作,恶意芯片窃取助记词
硬件钱包巨头Ledger正在紧急处理一起主要影响东南亚用户的特大盗窃案。受害者均通过CryptoBilis购买Ledger设备,而该公司此前长期被列入Ledger官网认可的印度尼西亚、马来西亚及菲律宾官方授权经销商名单。
- 10月9日周五,Ledger首次公开声明,已要求该经销商停止所有设备销售与发货,并紧急提醒过去90天内通过该渠道购机的用户切勿激活;若已激活,需立即将资金转移至使用全新助记词初始化的新安全设备中。
- 次日,Ledger正式确认“部分受害用户的设备内部存在未经授权的硬件植入物”。
- 随后周二,Ledger披露了恶意硬件的工作原理:外壳内藏有一个完全独立的间谍组件,在用户开机初始化设置时,直接抓取屏幕上显示的24个英文助记词,并通过预先配置的eSIM芯片利用蜂窝网络(LTE)将数据静默发送给黑客!
手段极其隐蔽,该植入物并未触碰设备核心的安全芯片(Secure Element)和Ledger自研操作系统。因此,当篡改后的设备连接官方客户端时,仍能完美通过Ledger官方的Genuine Check真伪安全检测!
独立硬件拆解团队发现,此类间谍植入物至少已迭代三代,最新版甚至采用了隐藏于屏幕下方的专业定制柔性电路板(Flex Circuit)。Ledger强调其官方直销渠道及内部系统未受影响,且所有确认案例均指向已被暂停销售的CryptoBilis。
链上追踪:474个地址被集中收割,9100万美元瞬间蒸发
观察区块链浏览器数据可知,此次盗窃并非零星个案,而是一场经过周密策划与长期潜伏后的“大收割”行动。
据Galaxy Research统计,共有474个受害者地址被彻底清空,涉及比特币、以太坊、Arbitrum、Polygon和波场(TRON)等多条链,被盗资金下限约为9100万美元:其中波场网络损失最重,146个TRON地址被掠走价值约6450万美元的USDT与TRX;279个比特币地址被盗取213枚BTC(当时价值约1760万美元);另有49个以太坊系地址损失了价值880万美元的ETH与稳定币。若计入部分链上监测机构追踪到的BNB Chain损失,整体涉案金额高达9300万至9500万美元。
链上分析显示,比特币异动早在10月7日已有迹象,但高达88%的资产(约8000万美元)是在10月9日清晨05:00 UTC开始的短短1小时内,由黑客利用自动化脚本集中清空的,这一时间点恰好紧随Ledger发布官方警示声明的当天早晨。绝大多数受害比特币地址此前无转账支出记录,属典型纯冷存储(Cold Storage),且大部分资金为近90天内存入;部分地址可追溯至2021年,这与用户将原有助记词恢复导入被篡改新设备的操作特征高度吻合。
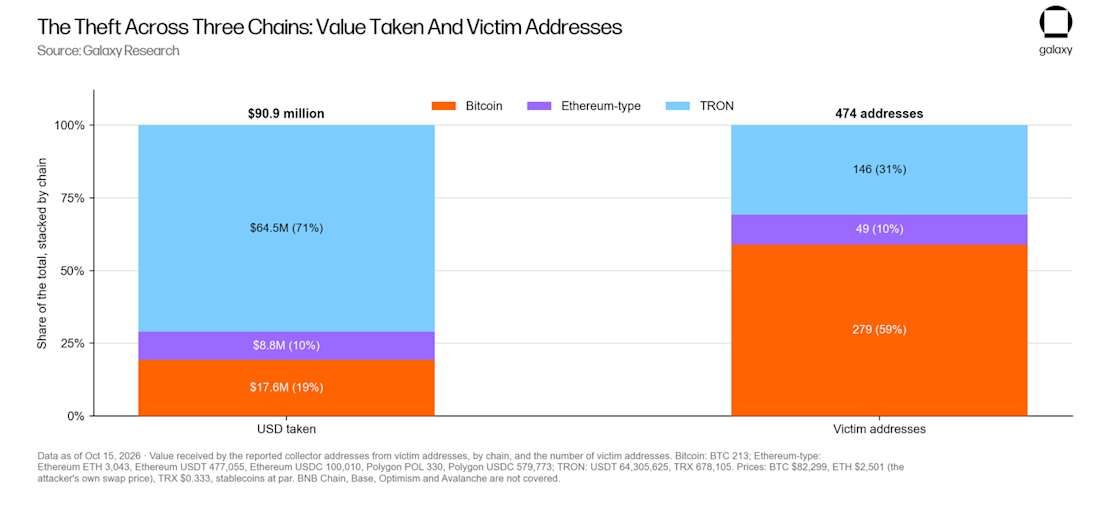
图 1:Ledger被盗资金链上流向图。
黑客在10月9日清晨05:00 UTC的1小时内集中转走8000万美元资产,涉及比特币、以太坊、波场等474个受害地址。
洗钱路径与资金现状:Tether紧急冻结千万美元
截至10月15日,仍有约5660万美元的被盗资产滞留在黑客控制的核心归集地址中:包括208枚未动BTC、约12800枚ETH(大部分由波场跨链而来),以及洗劫当天清晨创建的波场中继账户中的750万USDT。
在已转移的资金中,约5400枚ETH(约合1350万美元)已被打入混币协议Tornado Cash洗白,约200万美元流入中心化交易所充值地址。值得注意的是,稳定币发行商Tether已紧急协助冻结了黑客地址中与此案关联的1000万美元USDT。绝望之中,甚至已有至少一名受害者通过链上交易留言(OP_RETURN)向黑客喊话,哀求黑客若归还剩余资产愿奉上丰厚悬赏提成。
Galaxy深度研判:无人攻击私钥数学,他们攻击包裹数学的一切
两周前,Thad Pinakiewicz曾在一篇研报中一针见血地指出:在今天的密码学世界里,已经没有人再去愚蠢地攻击私钥底层的数学算法了;黑客攻击的是那些向数学下达指令的外部环节。Ledger经销商硬件投毒案,正是这句箴言在物理现实世界中最惨烈的一次回响。
安全芯片完美执行了它的本职工作,但助记词却被一块根本不该存在的额外芯片从屏幕上直接偷窥并广播出去。Galaxy Research认为,这起事件引发了三层必须警醒的深层思考:
思考之一:AI时代网络脆弱性的范式转移
当前业界许多人热衷于争论通用人工智能(AI)未来是否会攻破椭圆曲线加密算法(ECDSA)。但我们必须清醒地认识到:在近未来的现实威胁中,寻找纯数学突破完全是南辕北辙。
回顾本季度的惨痛损失,没有任何一起攻击需要颠覆密码学数学:Coldcard的固件构建缺陷、Liquid跨链桥的验证缓存漏洞、Bitget依赖的第三方安全产品失守,再到本次由柔性电路板和eSIM构成的物理硬件投毒。虽然目前尚无证据表明这些事件直接使用了AI工具,但AI正在根本性改变围绕私钥周围一切环节的攻防经济学。
前沿大模型现在能够以极高效率从被广泛使用的开源代码和固件中挖掘真实漏洞,使得从漏洞引入到被黑客武器化利用的时间窗口正在极速塌缩:Hacken统计显示,第三季度77%的行业损失归因于供应商与开发工具缺陷、已披露但未及时部署的补丁,以及审计范围之外的基础设施盲区。与此同时,AI让黑产集团以极低成本进行全流程流水线作业:搭建高仿真的经销商电商门面、部署毫无破绽的AI实时客服,并在后端搭建自动化收集成百上千个助记词的数据库静待收割。
对于加密行业的建设者与持有者而言,必须树立全新的安全假设:你代码库中的每一个第三方依赖项、你供应链中的每一个物理环节,都在被不知疲倦的对手利用自动化工具7x24小时持续探测渗透。防守方必须赶在黑客之前,将同样的自动化审查工具对准自己的代码、固件与供应商。
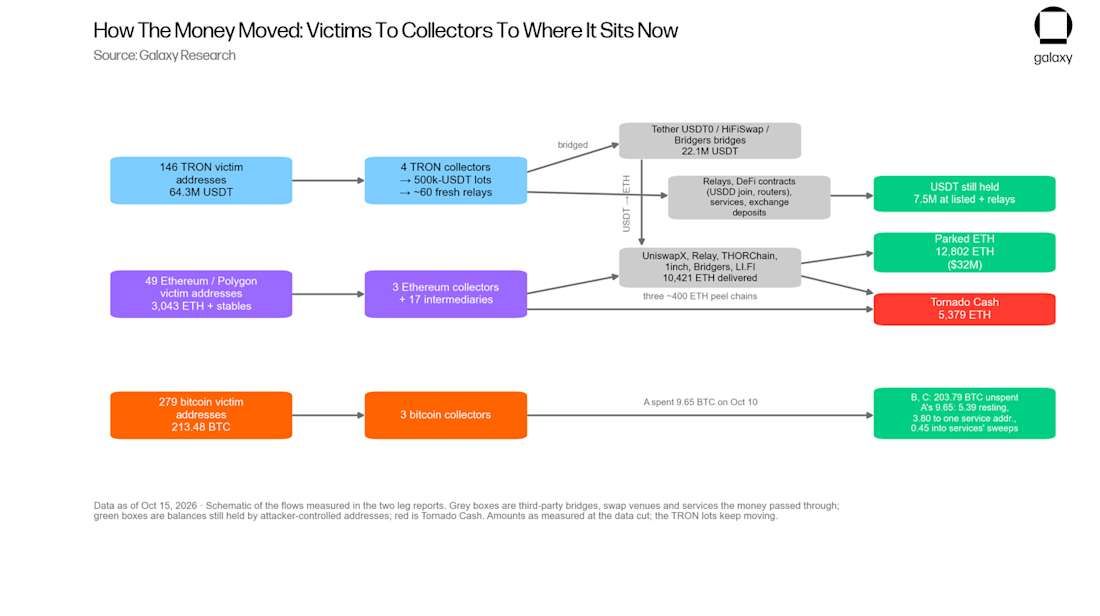
图 2:2026年第三季度比特币原生基础设施重大安全事件损失全景。
涵盖Coldcard、Liquid桥、Bitget以及Ledger经销商投毒,累计损失超11亿美元。
思考之二:数字不记名资产的残酷本质与自托管纪律
这就是当自托管防御彻底失败时,数字不记名资产(Bearer Assets)最残酷的真实面目。
正是由于比特币具备无可匹敌的抗审查与不可没收性,决定了它一旦丢失便绝对无法被任何力量追回。你无法向任何中央发行机构投诉,不存在信用卡争议撤单,没有任何法院判决能够强行转移一条链上UTXO。在这笔被掠夺的9100万美元巨资中,唯一脱离黑客实际控制的部分,就是Tether动用管理员私钥紧急冻结的1000万美元USDT。这一细节再次残酷地提醒我们:USDT根本就不是不记名资产,而是一笔附带管理员强制控制权的中心化负债。而那静静躺在三个比特币地址中的208枚BTC,全球所有人都能在链上清晰围观,却没有任何人能够触碰分毫。
在传统银行业,如此巨额的抢劫案必然会引来跨国联邦特别行动组的雷霆封锁;而在加密世界,474个主要属于东南亚普通散户的受害地址,最终只能无助地在OP_RETURN交易中写下求饶的文字。
但这绝非否定自我托管(Self-Custody)的价值。恰恰相反,它警示我们:自托管绝不是你在货架上随手买回的一件商品,而是一套必须严苛执行的日常操作纪律(Operational Discipline)。硬件设备只是整个信任链条中的一环,运送它的物流供应链、你用肉眼所信任的那块屏幕、你的物理备份以及继承方案,构成了同样关键的其他环节。
请务必恪守以下红线:
- 坚决只从原厂官方直购;
- 任何收到时已预先开箱、或附带预印助记词卡片的设备必须直接视为已被完全攻破;
- 对于无法承受归零损失的重要资产,必须将私钥分散在不同品牌、不同技术方案的多签或异地环境中,确保单个硬件损坏或单点供应商受害不至于演变成致命灭顶之灾。
思考之三:比特币原生保守生态的至暗之季
Ledger供应链投毒案,为过去两个半月内比特币原生基础设施阵营所遭受的连续暴击画上了一个沉重的句号:
- 7月30日,Coinkite披露Coldcard硬件固件自2021年起就存在弱伪随机数生成漏洞,导致超过9000个地址被自动清空,累计被盗逾1830枚BTC(按现价约合1.5亿美元)。
- 9月6日,Liquid侧链Elements软件缺陷使攻击者凭空铸造出约3998枚无背书的虚假L-BTC并提现走真实比特币,当时价值约3.2亿美元;攻击者在Blockstream修复跨链桥后自称白帽子归还了3400枚BTC,但扣留了约600枚BTC作为所谓的安全赏金。
- 9月24日,交易所Bitget因第三方安全供应商系统遭渗透而蒙受3.875亿美元巨额损失,攻击被归咎于朝鲜黑客组织;几天后,成功拦截相关洗钱资金的NEAR Intents同样遭到380万美元的报复性黑客攻击。
CertiK与Hacken的统计显示,第三季度行业累计损失高达11亿至13亿美元,而Ledger事件又在第四季度的第一周接踵而至。这些触目惊心的受害者名单,不再是那些未经审计的野鸡DeFi智能合约,而是Coldcard和Ledger这样自托管领域最受推崇的图腾巨头,以及由比特币老牌先驱企业联盟联合运营的Liquid侧链。在每一起灾难中,底层密码学数学都未曾动摇半分,所有的坍塌全发生在软件工程实现、物理供应链或人为运维操作的灰度地带。
唯一值得欣慰的微光在于行业防御协同机制的显著进步:在事发数小时内,全网链上数据完成了精准追踪,Tether迅速冻结资产,NEAR Intents斩断黑钱流向,Liquid攻击者也通过链上谈判退还了85%资金,这与当年的Mt. Gox时代相比已是天壤之别。但本季度留给所有人的教训依然无比沉痛:任何想当然地以为‘只要固守在比特币原生基础设施里就是绝对避风港’的盲目乐观,都已被残酷的现实击得粉碎。
比特币的底层数学度过了一个辉煌的季度;然而,包裹在数学之外的人间世界,却输得一塌糊涂。
到此这篇关于Ledger钱包在经销商环节被植入窃密芯片,比特币存储安全受考验的文章就介绍到这了,更多相关Ledger钱包被植入窃密芯片内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!