综合多家区块链安全监测平台的数据来看,2026年8月的加密市场安全形势表现出“高频攻击持续,价格操纵与治理漏洞成为核心风险点”的特征。
该月因各类安全事件导致的总经济损失约为2.15亿美元。具体细分来看,由黑客攻击和智能合约漏洞引发的损失约1.735亿美元,而钓鱼类诈骗造成的亏损约为4150万美元。
涉及协议层面的安全事件多达16起以上。相较于7月的9700万美元,8月的总损失呈现大幅环比增长,这也使得8月成为2026年至今损失金额排名第三的高危月份。
值得警惕的是,攻击手法出现了显著的结构性演变:价格操纵攻击跃升为本月最大的安全隐患,单是Tectonic一案就造成了高达7500万美元的巨额损失;同时,治理漏洞(如Term Finance损失850万美元)以及上游依赖组件缺陷(Cosmos EVM漏洞波及六条链,损失570万美元)等多维度的攻击手段并发上演。
当前,攻击路径正加速从传统的智能合约代码层面,向治理权限滥用、预言机价格操纵、上游依赖组件漏洞等非代码层领域转移,这对现有的传统安全审计与防御体系提出了全新的挑战。
黑客攻击典型案例解析
本月典型黑客攻击事件共7起
• Cronos 链 Tectonic 协议遭受价格操纵
时间:8月30日
损失金额:约7500万美元
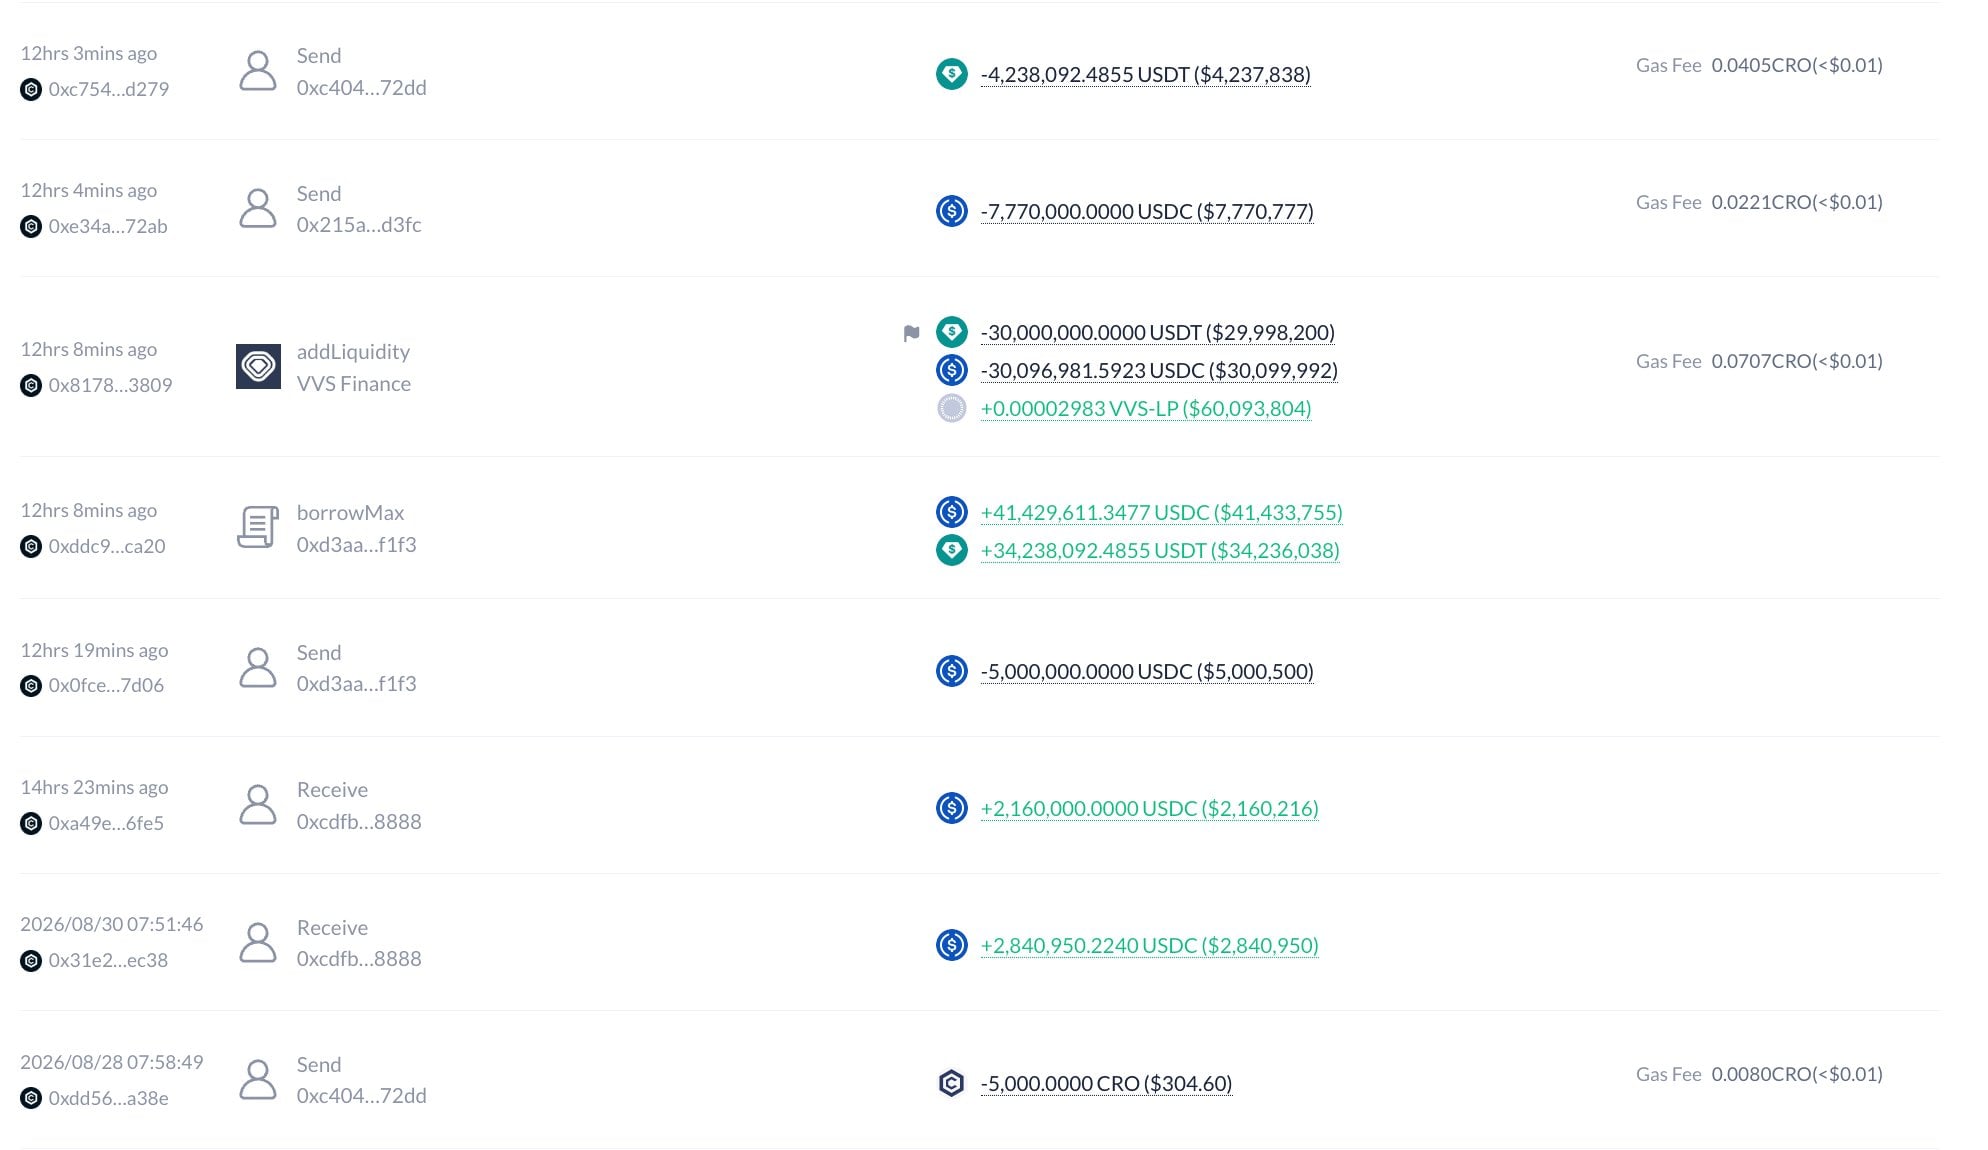
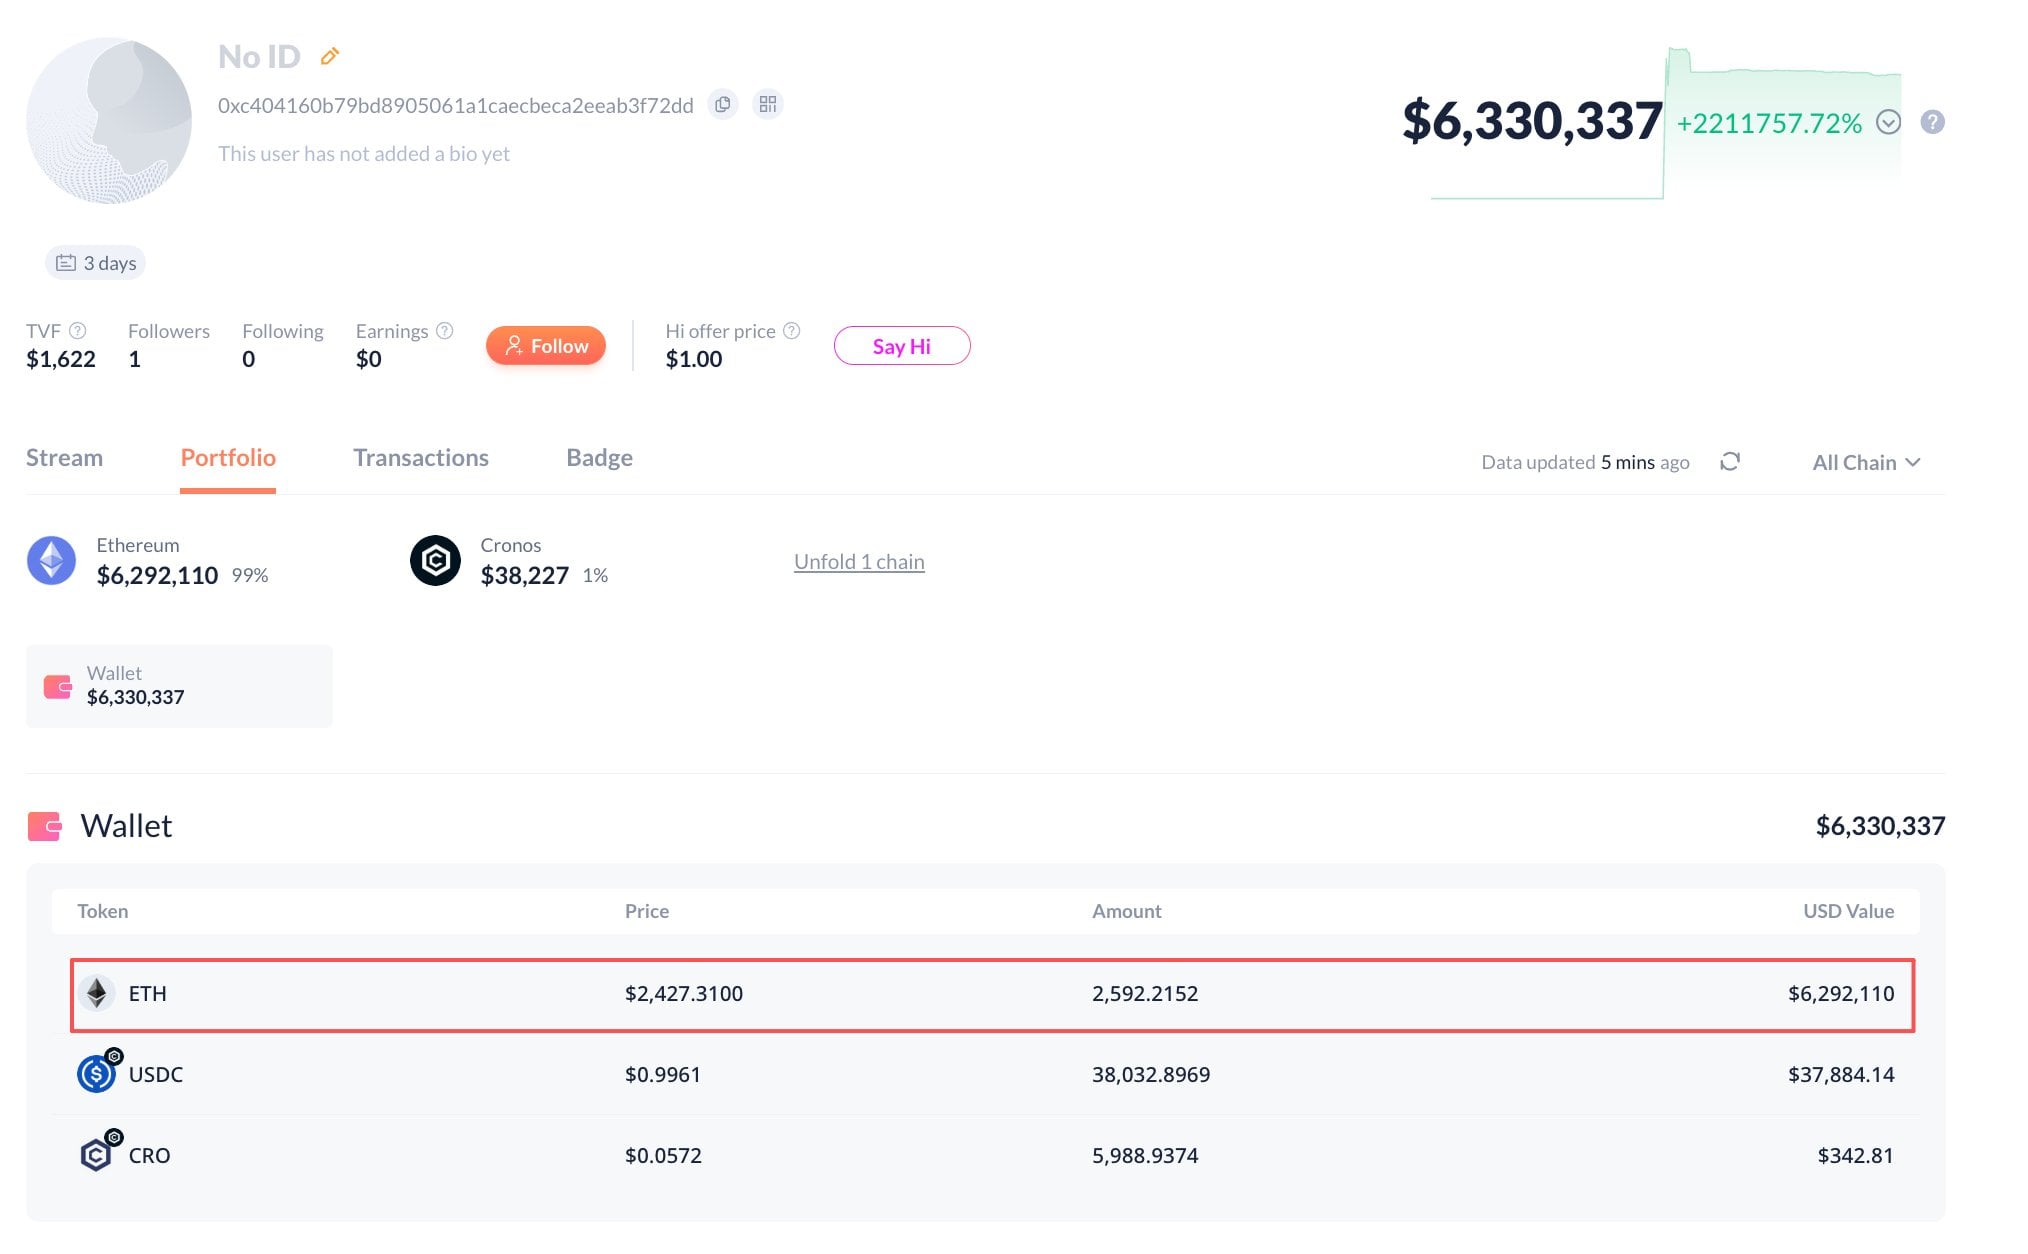
事件详情:攻击者在短短20分钟内,将Cronos链上规模最大的借贷协议Tectonic的治理代币TONIC的价格拉升了约100倍,随后利用这些估值虚高的代币作为抵押品,借出其他资产。面对危机,Cronos网络紧急暂停了整个网络的出块操作。在停链前,攻击者仅成功跨链转移了约600万美元至以太坊,剩余约6800万美元仍滞留在相关地址中。Crypto.com CEO随后确认其应用及交易所业务未受波及。受此影响,Tectonic协议的TVL从约1.217亿美元断崖式下跌至约300万美元。
• More Markets Flow EVM 流动性质押漏洞被利用
时间:8月31日
损失金额:约930万美元
事件详情:More Markets在Flow EVM上的借贷储备遭到清洗,损失约930万美元。攻击者巧妙地利用了Ankr Staked FLOW提供的流动性质押代币,结合Aave V3的E-mode(效率模式),从mFlowWFLOW的借贷储备中超额借出了约1550万枚WFLOW代币。这一攻击行为使得8月加密货币黑客攻击的总损失攀升至1.397亿美元。
• Term Finance 治理权限遭劫持
时间:8月23日
损失金额:约850万美元
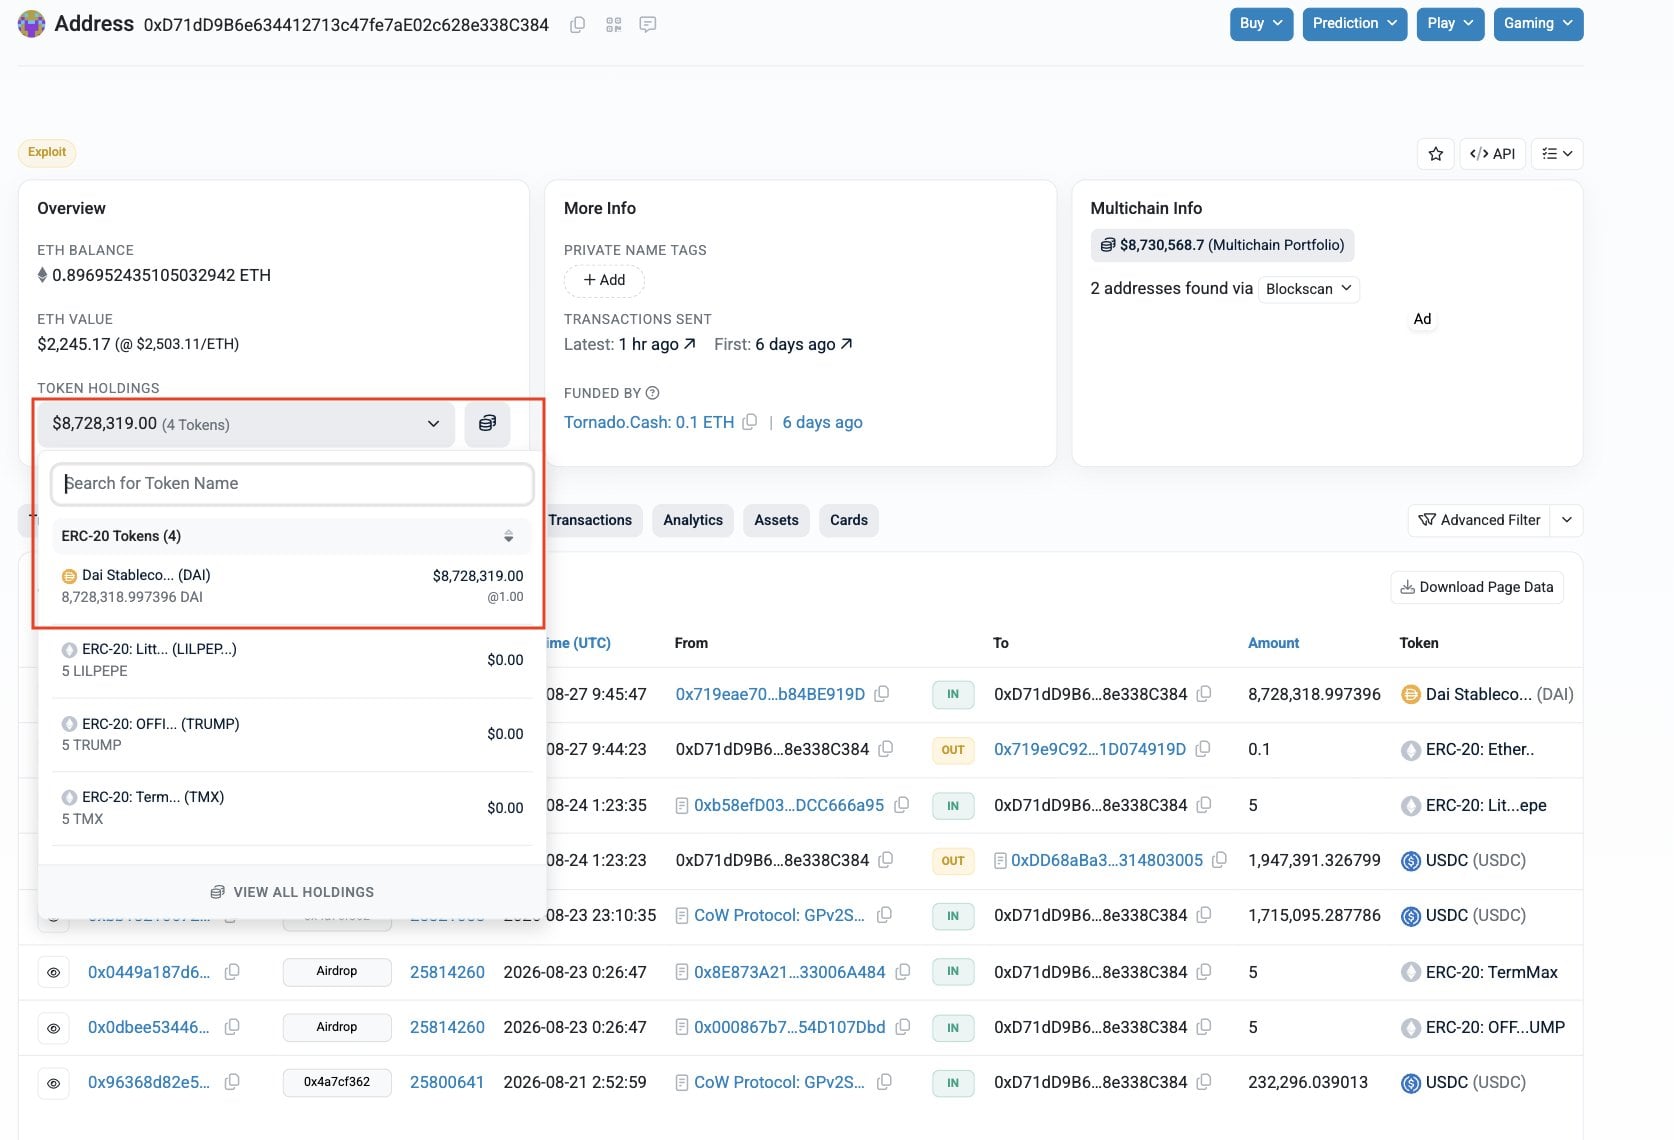
事件详情:DeFi固定利率借贷协议Term Finance旗下的金库遭遇了治理层面的攻击。攻击者在获取治理代币的多数表决权后,从Meta Vaults中盗取了约2843枚ETH(价值约687万美元)以及168万美元USDC,约占该流动性池持有资产的68%。需要指出的是,此次事件根源在于治理授权机制存在缺陷,而非智能合约代码本身的漏洞。受损目标为基于Yearn V3架构的Term Strategy Vaults,标准的Yearn金库并未受到波及。目前,Term Labs已关闭所有Meta Vault金库并撤销了DAO的治理权限。
• Cosmos EVM 模块漏洞引发连环攻击
时间:8月20日至25日
损失金额:约570万美元
事件详情:Cosmos EVM模块中的整数下溢漏洞被恶意利用,在8月20日至25日期间导致六条区块链网络相继遇袭。攻击者先将账户余额下溢至最大值,再通过反向操作将膨胀后的余额转出。具体损失方面,MANTRA损失7.209亿枚代币(约合360万美元),TAC损失近30亿枚TAC,KiiChain损失约1.48亿枚KII。尽管Cosmos Labs于8月19日发布了补丁,但首次攻击在约20小时后便已发生。KiiChain等项目方批评Cosmos Labs未能提前通知受影响的项目。
• Moonwell 协议遭遇价格操纵
时间:8月27日
损失金额:约870万美元
事件详情:部署在Base链上的借贷协议Moonwell遭受价格操纵攻击。攻击者通过操控流动性匮乏的MAMO代币价格,以虚高的抵押品价值进行超额借贷。多家安全机构均确认了这一损失规模。随后的多份分析报告指出,此次攻击无需利用智能合约漏洞即可实施——问题在于协议直接从薄弱的现货流动性中获取抵押品的定价。
• Realio Network 签名密钥泄露事故
时间:8月25日
损失金额:约620万美元
事件详情:RWA区块链项目Realio Network的网页应用realio.fund遭到黑客入侵。攻击者并非利用智能合约漏洞,而是利用了平台存储的签名密钥泄露。此次攻击横跨以太坊、BNB Chain、Algorand、Stellar及Realio原生网络五条区块链。被盗资金中,约1.137亿枚RIO(占91.4%)来自各链的储备金库,另有约1070万枚RIO(占3.27%)来自用户钱包。事故发生后,Realio暂停了平台访问并冻结了客户钱包的资金转移,同时Algorand和Stellar的跨链桥将无限期关闭。由于市场流动性不足,黑客仅变现了约3.7%的被盗资产,大部分资金仍停留在攻击者控制的钱包中。
• MAYAChain 连环漏洞攻击
时间:8月18日
损失金额:约170万美元
事件详情:跨链流动性协议MAYAChain遭遇攻击,攻击者利用六个相互关联的软件漏洞制造虚假账户余额,从协议资金池中盗取约20.83枚BTC(价值约134万美元)及其他资产。该事件导致MAYAChain网络暂停交易,结算代币CACAO暴跌近89%,流动性池总价值缩水约1100万美元。MAYAChain已于8月19日正式暂停网络运营。
Rug Pull / 钓鱼诈骗案例
本月典型的Rug Pull及钓鱼诈骗事件共5起
(1) 8月13日,以0xa707开头的受害者地址在Arbitrum网络上签署了一份钓鱼邮件,导致价值549,744美元的USDC损失。
(2) 8月22日,以0x7Ba7开头的受害者因从受污染的转账记录中复制了错误的地址,损失了约200万美元。
(3) “特朗普数字黄金”GOLD 代币 Rug Pull
损失金额:约820万美元(据GoPlus披露的团伙获利情况)
事件性质:8月29日,诈骗团伙控制了realtrumpcoins.com网站及@realtrumpcoins1账号,恶意发行GOLD代币并宣称获得特朗普方面的支持。该代币市值一度冲高至约6000万美元,随后被快速抛售并暴跌约99%。链上数据显示,相关团队地址曾控制约82.45%的代币供应量,其中15个关联钱包抛售2.245亿枚GOLD,获利约33万美元,引发了广泛的Rug Pull质疑。
(4) Tornado Cash 过期域名钓鱼攻击
损失金额:约230万美元
事件性质:8月18日至20日,知名隐私混币工具Tornado Cash的官方域名tornado.cash因过期未续费,遭黑客抢注劫持。黑客搭建了高仿钓鱼页面实施诈骗。一名以太坊用户因通过浏览器过时的书签访问了旧版网站,在12小时内被分批盗走1010枚ETH,折合市值约230万美元。该域名在原开发团队因美国OFAC制裁而未续费后被他人注册。另有链上数据确认另一名用户损失了810 ETH。
(5) Hyperliquid 用户遭 Google 广告钓鱼攻击
损失金额:约55万美元
事件性质:8月13日,一名Hyperliquid用户疑似通过Google搜索广告进入伪造的Hyperliquid网站,随后遭遇钓鱼攻击,约55万美元USDC被转移至攻击者控制的钱包。链上分析显示,攻击者通过三个交易完成了资金转移。该事件再次暴露出“搜索引擎广告+品牌仿冒网站+钱包授权”这一钓鱼攻击模式的巨大风险。
总结与建议
2026年8月区块链安全态势呈现出三大显著变化:价格操纵成为最大威胁、治理漏洞进入规模化利用阶段、攻击呈现明显的“预谋性”特征。
本月攻击手法发生了结构性转变。价格操纵攻击取代了传统的合约漏洞,成为造成损失的主力军,攻击者利用流动性不足的代币作为价格操纵入口,从而绕过代码审计防线。治理权限滥用已从偶发事件演变为系统性风险,治理机制的设计缺陷正成为攻击者的新目标。此外,上游依赖组件漏洞导致单次补丁延迟引发多条链连锁反应,暴露了共享模块生态中存在的“单点失效”风险。
钓鱼诈骗也呈现出新的演化方向:过期域名劫持成为新型攻击入口,X账号入侵配合假代币推广的行为持续规模化运作。攻击者的方法论也在升级——预谋性布局与补丁抢跑战术已成为新常态。
零时科技安全团队建议:
• 个人用户:定期检查和撤销钱包授权,警惕过期域名劫持和钓鱼链接;务必使用官方书签访问常用协议,避免通过搜索引擎或过期域名跳转;对于高价值资产,建议使用独立钱包进行隔离以降低风险。
• 项目方:严格管控治理权限,对DAO治理提案设置更高的投票门槛和延迟执行机制;对预言机定价实施多源验证,防止流动性不足的代币被用于价格操纵;建立上游依赖组件的安全预警与补丁响应机制;建立7×24小时异常监测与熔断机制。
• 行业层面:推动治理机制安全标准的建立;加强对价格操纵攻击的行业级防御研究;建立上游依赖漏洞的快速预警与补丁同步机制;加强APT威胁情报共享与黑名单库建设。
到此这篇关于2026年8月加密安全事件报告:总损失2.15亿美元,价格操纵与治理漏洞成主要攻击手段的文章就介绍到这了,更多相关2026年8月加密安全事件报告内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!