XRP Ledger近期完成了一项关键的安全升级,修复了一个存在长达十年的高危漏洞。该缺陷深藏于账本内置的支付引擎中,属于典型的整数溢出问题。一旦遭到黑客 exploit,攻击者便有能力凭空铸造出价值高达数十亿美元的流通型 XRP,这将直接冲击代币的供应上限,进而扰乱市场的供给预期。为此,项目团队迅速推送了紧急补丁,并明确证实截至目前,主网上并未发现该漏洞曾被实际利用的痕迹。
研究人员通过演示证明,在发送方账户资金不足的情况下,依然可以创造出可消费的 XRP,这一发现促使了紧急软件更新的发布。
依据周五公布的安全报告指出,XRP Ledger 的支付系统存在一处安全缺口,可能使攻击者在无需预付成本的前提下创建大量新 XRP,此举公然违背了代币固定供应量的核心规则。
据推测,该漏洞的历史可回溯至 2015 年,由研究员 Cayden Liao 与 Veria AI 共同发现,并于 9 月 22 日提交内部报告。RippleX 开发团队的工程师在一台独立服务器上成功复现了此次攻击场景,并确认新生成的 XRP 能够在后续交易流程中被正常使用。
RippleX 方面表示,尚未在任何公共网络上找到该漏洞被恶意利用的确凿证据。
XRP 账本在 2012 年上线之初便确立了全部 1000 亿枚 XRP 的发行量,其底层软件设计初衷是确保此后不再有任何新增供应。然而,此安全漏洞的存在意味着攻击者有可能凭空创造 XRP 并在交易所抛售,从而削弱依赖该网络供应上限的机构投资者的信心。
此次攻击主要利用了账本内置的去中心化交易所功能,即账户之间发布交换代币的报价。
理论上,攻击者可以开设数百个关联账户,让每个账户提供极少量的代币作为对价,换取异常巨量的 XRP,随后一次性支付所有报价请求。
在此过程中,所欠付的总 XRP 数额将超出软件的处理能力,导致计数错误。结果是,攻击者的卖方账户会全额收到款项,而买方账户几乎未扣除任何费用——这使得攻击者得以获得原本不存在的 XRP。
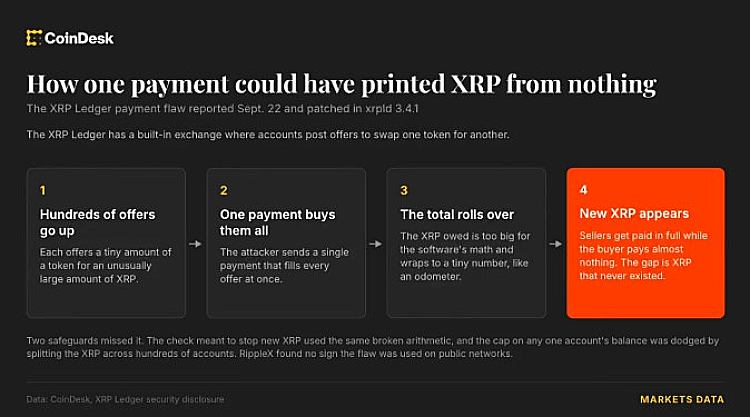
虽然 XRP 账本会在每笔交易后执行检查机制,以确保没有新的 XRP 产生,但由于总额统计错误,该系统未能及时发现异常。此外,由于攻击者将获得的 XRP 分散到数百个账户中,单独限制单个账户接收上限的措施也无法触发警报。
研究人员的方法仅需几百枚 XRP 即可开设这些测试账户,其中大部分资金连同交易费用均可被追回,极大地降低了攻击成本。
开发者已于 9 月 25 日发布修复方案,该更新包含在账本服务器软件 xrpld 3.4.1 版本中,但官方并未详细披露具体的修复技术细节。
此事成为自 7 月以来一系列长期隐蔽加密安全漏洞曝光事件的一部分,这些漏洞大多借助 AI 技术被发现。其中包括导致至少 1367 个 BTC 被盗的 Coldcard 钱包漏洞,以及迫使 Core Lightning 要求比特币节点运营者断开连接的缺陷。
以上就是XRP Ledger修复十年历史漏洞,该缺陷或被利用凭空生成价值数十亿美元瑞波币的详细内容,更多关于XRP漏洞可凭空生成巨额XRP的资料请关注其它相关文章!