数十亿美元级别的加密资产长期处于黑客入侵、智能合约缺陷及私钥泄露等多重风险暴露状态,然而行业的保险承载能力却显得捉襟见肘。巨额风险究竟应由谁来承接,已成为悬而未决的行业痛点。传统保险公司对加密业务持审慎态度,不仅承保额度有限,保费成本也居高不下,导致仅有少数头部托管机构能够获得保单覆盖。
与此同时,链上原生保险资金池的规模相对较小,在面对大规模资产失窃事故时往往力不从心。由于区块链交易的不可逆特性以及历史风险样本的匮乏,进一步加剧了承保难度,使得行业内部存在巨大的保险缺口。
长期以来,加密领域对于解决保险问题的关注度并不够高,这一点从行业面对棘手危机时的典型反应中便可见一斑。保险机制可以说是当前加密生态中至关重要的一环,行业亟需引入新的评估指标,以证明其在改善现状方面取得了实质性进展。
不妨回顾一下,加密领域上一次连续两个月没有协议金库遭遇黑客袭击的消息是什么时候——事实上,这种情况从未发生过。
DeFi 协议和各类智能合约依然容易遭受攻击,市场的信任感正在逐渐流失。
仅 2026 年 1 月至 5 月期间,就发生了超过 50 起安全事件,造成总损失超过 8.4 亿美元,这一数字较 2025 年同期增长了 70%。若将时间范围延伸至最近,累计损失已突破 26.8 亿美元大关。
问题显而易见:链上金融系统现有的安全基础设施尚显薄弱,用户群体处于脆弱地位。然而,黑客攻击事件本身似乎已不再能引发行业的高度关注,人们似乎已经将其常态化。真正值得深思的,是事故发生后所引发的后续反应。
保险方面呢?
4 月 18 日,攻击者利用 KelpDAO 的 LayerZero 桥接口盗取了 116,500 枚 rsETH,价值约 2.92 亿美元,这被认定为今年最严重的 DeFi 攻击事件之一。
这些无支撑代币随后被转入 Aave 作为抵押品,从而撬开了约 1.9 亿美元的坏账,引发了连锁反应。
作为应对措施,Aave 冻结了相关市场,其总锁仓价值(TVL)在数日内从超过 260 亿美元骤降至 140 亿美元以下。目前 Aave 的 TVL 约为 188 亿美元,显示出局势正在逐步回暖。
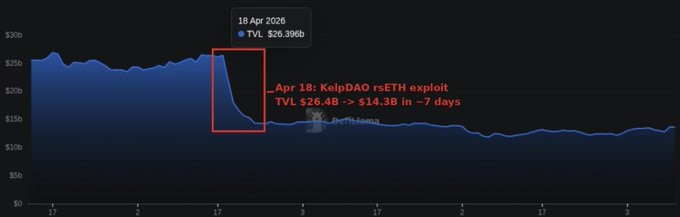
此类攻击往往波及多个协议和用户;在 KelpDAO 事件中,至少有 9 个协议受到了影响。
尽管 rsETH 最终得以完全恢复,但真正引发业界关注的是攻击发生后整个行业的应对姿态。
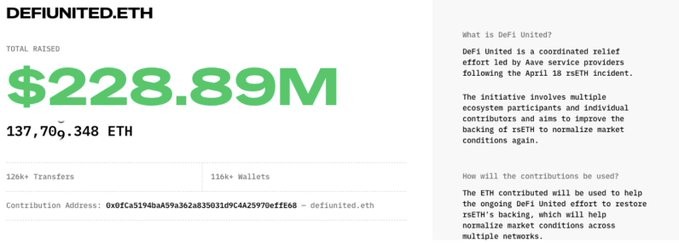
任何一位传统金融观察者都会立即质疑保险在哪里,随后会发现,行业的应对更像是一场临时的资金筹措:那些恰好站在火源附近的协议之间互相支援——即所谓的 DeFi United,这是在上述 rsETH 事件后由 Aave 服务提供商牵头发起的协调救援行动。
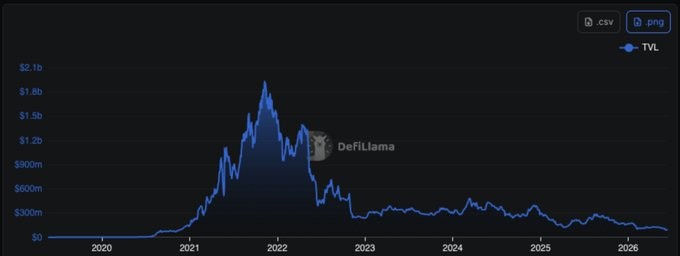
但这并非出乎意料。加密行业的“保险”板块一直在持续萎缩。目前,链上保险协议的总锁仓价值仅为 1.26 亿美元,而这一数值在 2021 年 11 月曾创下 19 亿美元的历史高点。
萎缩的一个主要原因在于,许多早期的链上保险协议采用了单一的互助模式——即建立一个共享资金池来覆盖广泛的风险类别,而治理、承保、理赔评估以及资本管理等功能全部捆绑在同一套系统中。
这种架构虽然简化了协调过程,但也导致了风险敞口的集中化,使协议本身沦为单点故障。
资本提供方承受的是整个投资组合的损失,而非清晰划分的分段损失,因此难以有效隔离尾部事件、准确为风险敞口定价,或以任何精度配置资本;一旦某个头寸爆仓,池中的所有参与者都将遭受损失,无论他们原本以为自己所承保的具体范围是什么。
作为回应,无论是老牌还是新兴的风险保障协议,都开始借鉴传统保险、再保险以及结构化金融的理念。
其思路始于一个更尖锐的问题:谁应承担第一损失?随后转向按风险特征分割资本,建立专门的资金池或金库,让资本提供方能够选择自己真正愿意承担的风险敞口。
协议保障版图
在传统保险体系中,股权或特定的再保险层通常用于吸收初始损失。在早期的 DeFi 保障模式中,质押资本提供方(即承保人)通常在共享池中承担第一损失。
但如前所述,这一格局正在发生变化。现在的提供方可以选择更保守的兜底层,也可以选择收益更高但风险更大的分层结构,从而提升整体的资本效率和容量。
以下是这一类别中的部分代表性协议。
Nexus Mutual
Nexus Mutual 仍是链上保障领域的老牌协议,但它已演变为一个更精细的风险画像系统,使其运作能够分层提供保障服务。
其运作机制允许用户针对特定协议、托管方、收益代币或脱锚风险购买「cover」(保障)。
资本提供方通过质押 NXM(或其包装版本)进行承保;他们赚取保费,但在理赔时需承担第一损失。理赔过程通过成员投票或结构化流程进行评估。
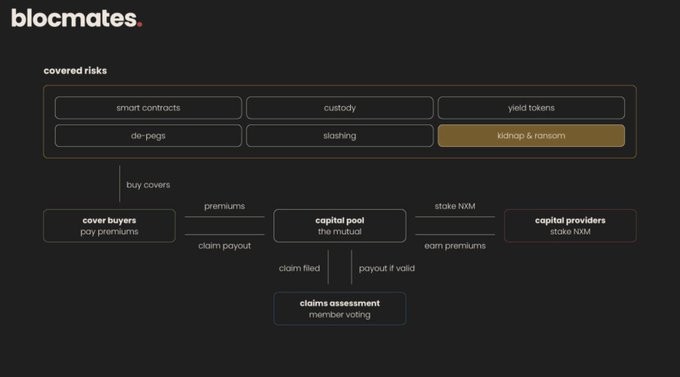
Nexus 的风险产品已超越单纯的智能合约风险,扩展至托管、罚没,甚至混合产品,例如加密绑架与赎金保障(与传统合作伙伴共同负责响应和赎金报销)。
Nexus Mutual 目前将资本分割到 70 多个具体的保障项目中,而非依赖单一资金池。虽然质押者仍需承担第一损失,但多元化和效率工具降低了系统性压力。
Nexus Mutual 还与 OpenCover 等分销渠道合作,以便更轻松地获取并打包产品(例如面向 Base 网络上多协议保障的「Base DeFi Pass」)。
OpenCover
OpenCover 充当链上保险的分销和结构化层,简化了跨多个承保方获取保障的路径,目前大部分容量由 Nexus Mutual 提供。
除了聚合功能外,该平台正在现有保障基础设施之上开发新的风险管理产品。
其旗舰产品 Covered Vaults 已与 Nexus Mutual、Morpho、Kiln 和 Symbiotic 合作推出。
用户可存入支持的金库,并选择通过质押金库份额激活保障,覆盖特定的技术和经济损失事件,同时无需离开底层策略。
OpenCover 的「Covered Vaults」模式,标志着 DeFi 保险从独立保单向整合的、组合层面的风险管理迈进。
Firelight Protocol
另一个值得关注的协议来自 XRP 生态——Firelight。
Firelight 明确回应了谁承担第一损失的问题,同时推进资本分割,并借鉴传统保险和结构化金融概念。
该协议将第一损失承担者分配给保障金库中的质押者。他们承担主要风险。其资本直接为有效理赔的赔付提供支撑,形成与传统互助或池化承保模式类似的利益绑定。
在资本分割和专门结构方面,Firelight 使用专用的非托管金库和保障池,而非单一资金池。
这允许更细粒度的风险敞口和资本配置,质押资产(尤其是大市值、相关性较低的资产如 XRP)被专门选择,以提高资本效率和韧性。
内置保护
少数协议承担了承保风险的挑战,而大多数加密或 DeFi 协议采取的是内置保护方式。
这一类别的平台将自动止损、清算缓冲和下行上限等风险控制措施,设计进杠杆代币和收益金库的核心机制中。
这把第一损失保护的负担从外部承保方转移到产品架构本身,让用户在获取更高收益的同时,通过程序化规则限制尾部敞口。
一些例子
Gearbox Protocol 提供用于杠杆耕作和策略的信用账户,在每个账户内纳入清算保护和隔离风险层。
Dolomite 提供带有结构化借贷功能和可定制风险参数的货币市场,以限制过度敞口。
Toros Finance 提供嵌入止损逻辑和恢复机制的杠杆代币,在无需人工干预的情况下封顶损失。
这种整合方式借鉴结构化金融理念,把防护措施直接设计进工具本身。
它降低了寻求保护的用户无需单独购买保单的摩擦,也让协议比宽泛的互助模式更高效地处理常规的产品级风险。
结语
现实情况是,链上风险保障经济的发展速度,仍远远落后于攻击发生的频率。
差距巨大,但这些讨论值得深入进行。链上保险要发展,行业需要摆脱对链上锁仓价值(TVL)的执念,转而关注那些呼吁更重要指标——总保障价值(TVC)——的声音。
目前,DeFi 锁仓价值中明显得到保障的比例不足 2%。要让 DeFi 的信任重新点燃,TVC 是需要关注的核心指标,而锁仓与已保障之间的巨大差距,对于任何能充分解决加密保险危机的人来说,都是巨大的机遇所在。
以上就是数十亿美元加密资产暴露在风险之下,行业保险供给不足,到底谁能够承担承保责任?的详细内容,更多关于巨额加密资产保险难题待解的资料请关注其它相关文章!