Circle近期发出警示,指出破解主流区块链签名算法所需的量子电路资源正在显著降低,并援引了仅需 813 个逻辑量子比特的低能耗突破纪录作为佐证。
推动 USDC 实施量子迁移,实质上暴露出跨越整个生态系统的关键依赖漏洞:无论是承载代币的宿主公链、个人钱包、托管服务机构、跨链桥梁还是普通用户账户,最终都必须转向更安全的交易授权机制。
根据 Circle 现行合约文档记载,目前共有 37 条主网部署了 USDC。尽管公司有能力保护其管控的基础设施,并在支持的网络中行使代币合约的管理权限,但它无权轮换用户的私钥、改变托管机构的签名体系,也无法单方面修改以太坊、Solana、XRPL 等其他公链的底层签名规则。
在 8 月 31 日发布的披露文件中,Circle 呼吁开发者全面审查自身的密码学架构、排查第三方依赖项,并提前准备密钥轮换方案。截至 9 月 2 日,USDC 的市场市值约为 736 亿美元,这使得生态系统的协同问题直接关系到巨额资产的安全。如果迁移工作仅加固 Circle 自有密钥,而任由旧版钱包、跨链桥或底层链路径暴露在风险之中,那么整个 USDC 生态将无法获得实质性的安全保障。
813 量子比特仅为参考指标,而非倒计时信号
Circle 指出,813 个逻辑量子比特是 ECDSA.fail 网站于 2026 年 8 月更新的一项低资源消耗纪录。该数据证实量子电路设计的资源利用效率正在提升,但这一数值极易被公众误读。
这项公开挑战规范针对的是比特币与以太坊所采用的 secp256k1 椭圆曲线,旨在优化可逆点加法电路;其评分标准采用逻辑量子比特峰值宽度乘以托佛利门平均数量的方式计算。开发者可以通过增加逻辑门数量来降低比特宽度,反之亦然。因此,仅凭 813 这一数字,无法完整描述一次肖尔算法攻击所需的电路深度、纠错开销,更无法体现该攻击在物理硬件上的实际运行时长。
(注:托佛利门 Toffoli gates 是量子计算机中的关键计算指令,破解加密算法的量子程序需大量使用此类指令。评估量子破解能力时,既要关注量子比特数量,也要考量这类指令的数量。)
2026 年 3 月发表的一篇论文清晰展示了这种权衡关系。研究人员估算,针对 256 位椭圆曲线离散对数的攻击,一种方案需要少于 1200 个逻辑量子比特且不超过 9000 万个托佛利门;另一种方案则需要不超过 1450 个逻辑量子比特和 7000 万个托佛利门。实现分钟级攻击场景的前提条件包括:高速时钟超导架构、10⁻³ 的物理错误率、平面连接架构,以及少于 50 万物理量子比特。
相较于单纯的比特宽度指标,这是一套更完整的资源模型,但仍无法确定此类硬件何时能够问世。
Circle 在对外进行硬件对比表述时也存在偏差。其文章声称谷歌借助 Willow 实现了 105 个逻辑量子比特。然而,谷歌将 Willow 定位为一款 105 量子比特处理器;对应的《Nature》论文记录的实验,是使用 105 个物理量子比特完成距离为 7 的表面码逻辑存储实验,实际用到 101 个量子比特。这与可用于实施攻击的 105 个逻辑量子比特并非同一概念。
推进迁移并不需要人为设定死板的截止日期。美国国家标准与技术研究院(NIST)已将 SLH‑DSSA 纳入 FIPS 205 标准,并要求各类机构立即着手替换易受量子攻击的加密方案。NIST 提出的 2035 年时间节点,仅代表相关算法将在标准中被弃用移除,并非对「量子攻击日」的预测。
真正启动迁移的判断标准在于生态就绪度:公链需要充足时间新增签名校验规则;钱包与托管机构需要经过实测的密钥轮换流程;用户需要一段过渡期,让传统加密授权与后量子授权可以并行运行,避免流动性割裂或是用户资产被锁。
Arc 只是 37 条公链体系中,Circle 可控的一层
Arc 使 Circle 能够更直接地构建后量子密码支持能力,但官方文档将其拆分为多层逻辑,而 Circle 的对外披露则简化表述为「支持 SLH‑DSA」。
Arc 的执行层文档介绍了一款预编译程序,用于校验 SLH‑DSA‑SHA2‑128s 签名。该预编译组件可供智能合约校验对应签名类型,但它不会自动替换普通网络交易所使用的签名机制。
Arc 托管指南依旧采用标准 secp256k1 ECDSA 完成交易签名。其后量子路线图规划如下:主网上线时上线可选测试版后量子钱包签名,后量子验证器签名功能则后续推出。Circle 同时说明,Arc 尚未敲定最终的后量子交易签名方案,迁移阶段会兼容混合模式的 ECDSA 签名。
Arc 可作为混合签名方案的试验田。但仅仅依靠 Arc 升级,并不能让以太坊、Solana 以及其余 35 条主网上的 USDC 实现量子安全。
USDC 量子迁移,涉及 37 条彼此独立的网络路径
Circle 对外公布的网络数量本身就在变动。其 2026 年 6 月 29 日的 USDC 页面文字标注为 35 个网络,但实际列举了 37 个名称。本文参考的合约地址总表一共记录 37 条主网。如果把 Arc 测试网计入,Circle Mint 列表会达到 38 个,因此统计时不计入 Arc 测试网。
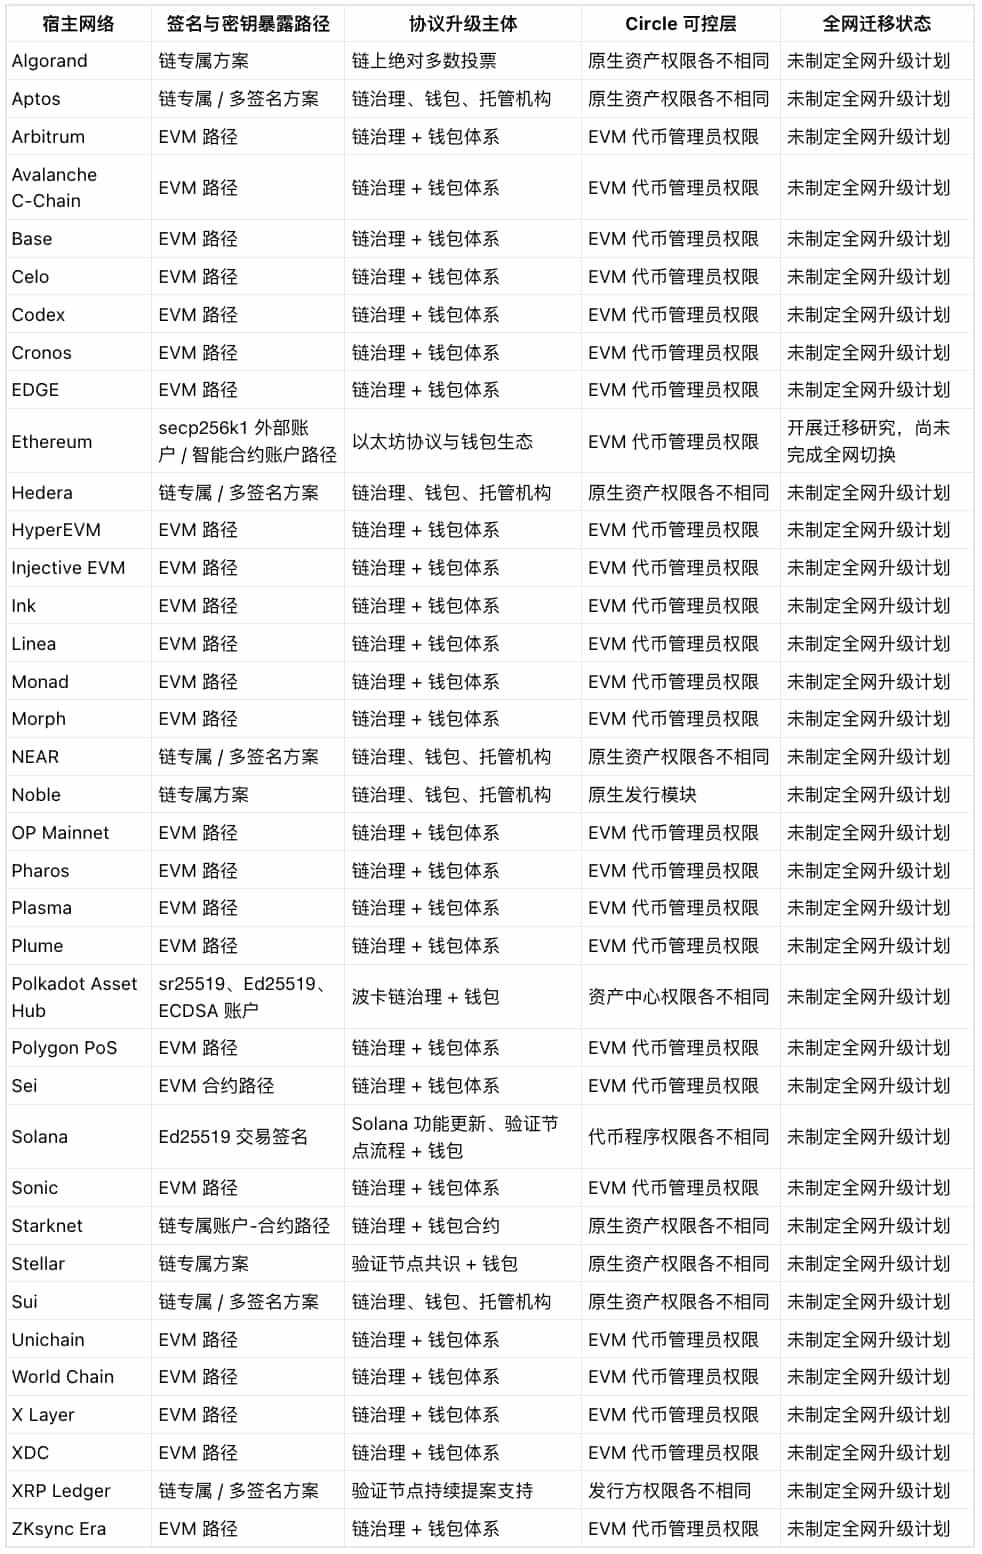
下表区分了可验证签名类型,以及需要独立密码审计的宿主链。「EVM 路径」代表以太坊式外部账户,默认使用 secp256k1 ECDSA,签名后可恢复公钥;智能合约账户则可以使用合约自定义校验逻辑。「链专属方案」指公链官方文档没有明确统一签名算法,不强行指定具体方案。状态列记录公链是否已经落地全网络后量子升级,不代表链上没有探索性研发工作。
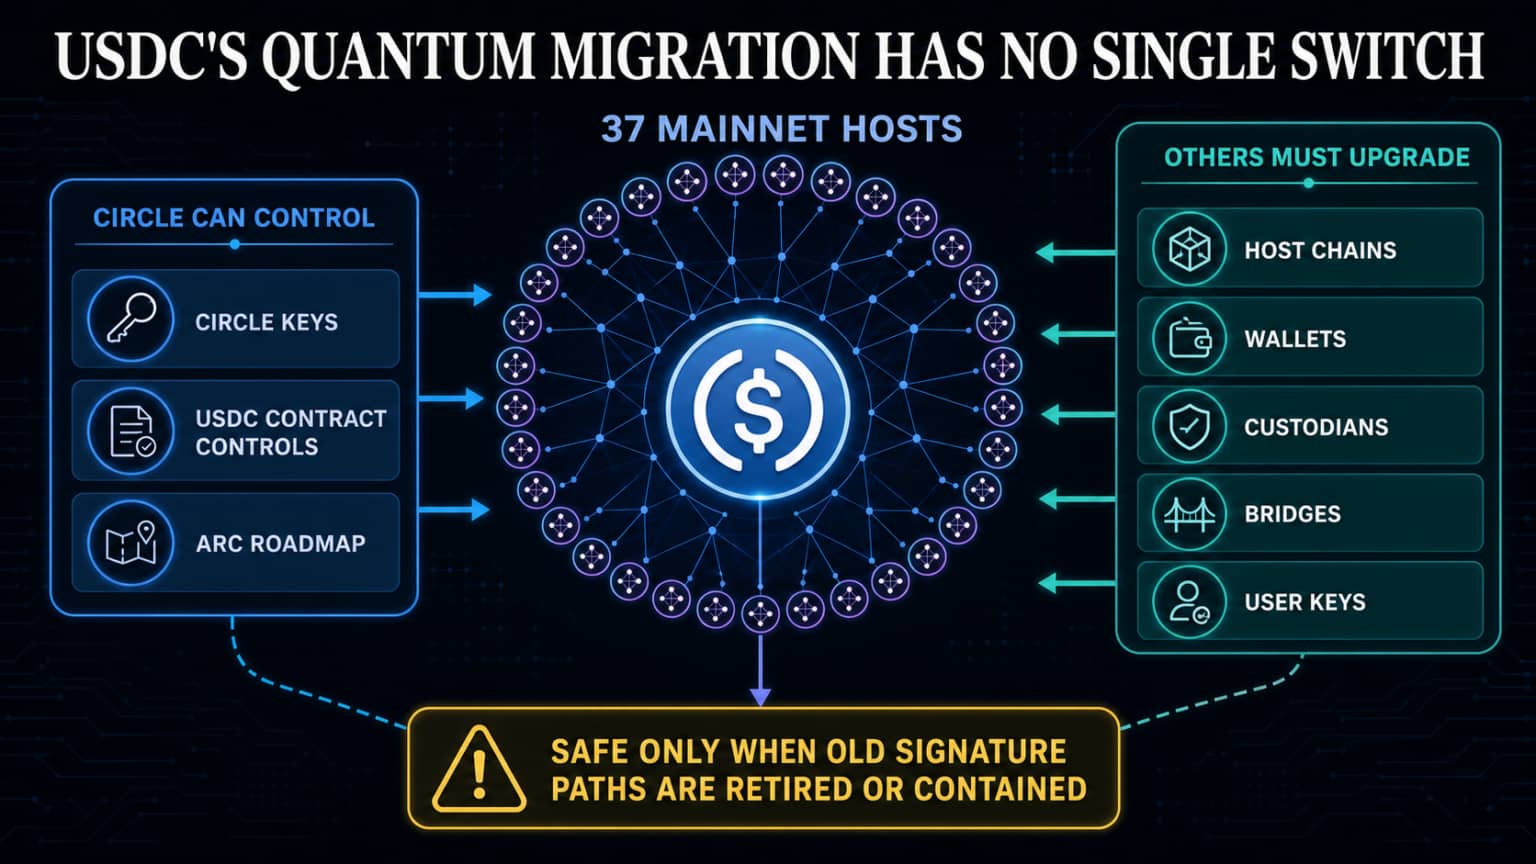
USDC 的量子安全升级不能只靠 Circle 单方面操作,37 条公链、钱包、托管方、跨链桥和用户都得同步升级,彻底停用旧签名机制,整体才算真正安全。
实例可以说明:不存在一个统一截止日期能够覆盖全部生态。Solana 交易使用 Ed25519 签名;Polkadot 同时支持 sr25519、Ed25519 与 ECDSA 账户。哪怕只对比以太坊内部,外部账户和智能合约钱包,迁移方案就已经不一样,更不要说非 EVM 公链。
各公链升级决策机制也完全不同。XRPL 提案修正案,需要 80% 以上可信验证节点连续两周支持;Algorand 协议修改需要链上绝对多数投票;Stellar 网络升级依靠验证节点达成共识。以上决策,Circle 均无权干预。
冻结与重发权限,无法完成用户密钥轮换
Circle 在代币层手握多项关键管控能力。其 EVM 法币代币设计内置权限,可以执行铸造、销毁、暂停转账、黑名单、合约升级。USDC 服务条款也写明,特定场景下拥有地址冻结、服务暂停的权力。
这些能力可以在合约出现安全事件时控制风险。在条件允许的前提下,Circle 可以冻结地址、停止铸造或转账,按照法律与业务规则执行赎回或者重新发行代币。但地址冻结并不能修复被盗私钥带来的风险,也无法修改底层公链的签名校验逻辑。
密钥风险对应的责任主体各不相同:
- Circle:必须轮换自身掌控的发行方、合约管理凭证。
- 用户 / 托管机构:必须借助兼容新签名的钱包与公链,将资产从风险账户转出。
- 跨链桥运营方:既要保护自身签名与合约权限,还要协调跨两边的流动性。
- 底层链社区:审批并落地协议层改动。
- 钱包厂商、硬件钱包、交易所:过渡期内同时兼容新旧签名算法。
因此最薄弱环节未必是技术迭代最慢的公链。托管机构无法快速完成成千上万账户的密钥轮换;跨链桥紧急控制逻辑依旧依赖风险密钥;大量用户在旧签名方案淘汰前始终不迁移资产 —— 这些全部都可以成为攻击突破口。
一套可行落地方案,不能只设置一个区块高度作为开关。各个运营方需要梳理风险 / 安全密钥清单、经过验证的目标账户类型、适配新签名的软硬件,还要针对始终未迁移的余额制定处置策略。混合签名模式必须设置明确终点,不能让传统签名无限期保留作为绕过方案。Circle 可以给自己的合约与服务制定里程碑,但每条公链生态,自行决定传统签名路径何时、以何种方式关闭。
即便没有确切「量子攻击日」,迁移的紧迫性真实存在
Circle 这份披露的价值,是把后量子密码准备,变成当下就要落地的运营规划。813 比特纪录证明,在硬件团队攻坚纠错技术的同时,攻击用量子电路还会持续优化。NIST 公开标准,也给开发者提供了可供测试的落地方案。
但这份披露也存在夸大问题:直接拿 813 个用于攻击的逻辑量子比特,对标 Willow 的 105 个物理量子比特,把二者放在同一标尺对比。同时文章低估现实差距:在 Arc 内部校验 SLH‑DSA 签名,和在数十条生产公链完整实现 USDC 的授权、结算、资产追回,二者难度天差地别。
Circle 能够优化自己管辖范围内的系统。但只有宿主公链、钱包、托管机构、跨链桥、全部用户完成迁移,并且所有传统签名路径要么被淘汰、要么被严格限制之后,Circle 才可以宣称 USDC 整体实现量子安全。这是一套牵扯多方否决权的大型迁移工程,绝非简单切换密码学开关。
以上就是USDC量子迁移困境解析:覆盖37条公链,安全不只取决于Circle的详细内容,更多关于USDC量子迁移困境分析的资料请关注其它相关文章!