据Chainalysis发布的最新加密安全报告指出,过去12个月内,涉及链上恶意软件的活动总量暴涨了420%,而背后的核心驱动力来自国家级黑客势力。以朝鲜、伊朗为代表的关联黑客团队,充分利用公链具备的匿名开放及数据不可篡改特性,在多条主流公共区块链网络上部署恶意程序并嵌入攻击指令,从而搭建起隐蔽的链上攻击基础架构。
这种由国家背景支持的规模化链上攻击日益猖獗,不仅显著提升了整个加密行业的安全风险等级,更对链上资产及智能协议的安全构成了严峻挑战。
具体而言,与朝鲜有关联的黑客势力主要依托Tron、Aptos以及BNB Chain来维护其恶意软件的基础设施;而疑似隶属于伊朗的黑客组织,则倾向于在比特币交易数据中嵌入特定指令。
Chainalysis的报告数据显示,国家关联的黑客占据了每季度新发活动的三分之二以上。在过去一年里,攻击者将恶意软件指令或基础设施信息存储于公共区块链上的频次增长了420%。
在该技术的使用主体中,Chainalysis确认存在与朝鲜和伊朗相关的操作者。报告揭示,该分析机构将此前未明确归因的活动进行了关联分析,发现其与谷歌威胁情报追踪到的、与朝鲜有关的组织UNC5342存在联系,涉及Tron、Aptos和BNB Smart Chain(BSC)网络。
Chainalysis详细描述了这一攻击链路:Tron和Aptos网络中的编码指针会将受感染的设备引导至同一笔BSC交易,其中Tron作为主路径,Aptos作为备用路径。而在BSC交易中,包含了加密后的服务器地址及配置数据,旨在将被攻陷的设备连接至用于远程访问和数据窃取的链下基础设施。
Chainalysis指出,使用公有区块链能够显著增强恶意软件活动的持久性,因为即便域名、服务器或代码仓库被关停,存储在链上的信息依然可被访问。早在2025年,朝鲜黑客便采用了类似的技术手段,名为“EtherHiding”,即将窃取加密货币的代码植入智能合约中。
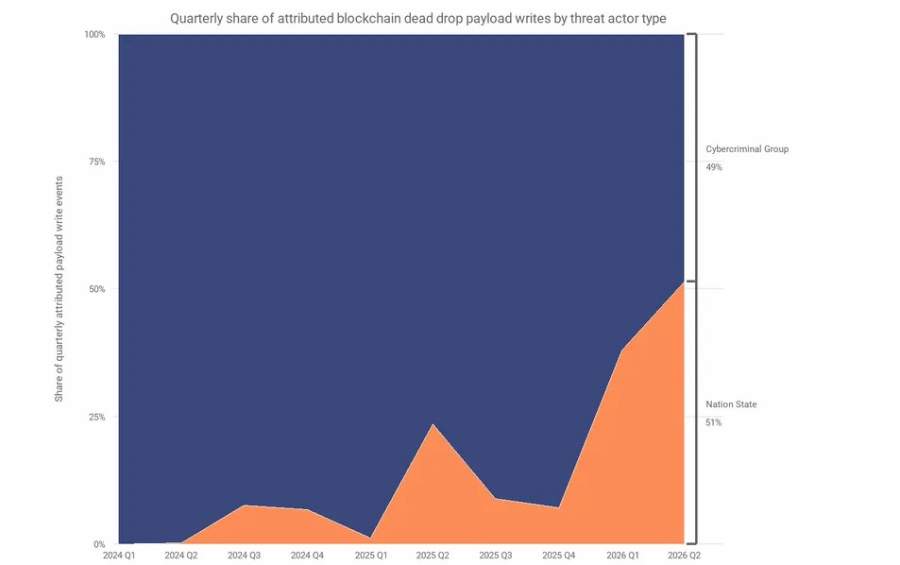
按威胁行为者类型划分的归因区块链死包有效载荷写入的季度份额。来源:Chainalysis
AI工具加速恶意写入
自2025年7月以来,该公司还记录到恶意区块链写入数量增长了440%。当时他们表示,高容量的开源中国人工智能模型能够在防护较弱的情况下生成恶意代码。
Chainalysis网络犯罪研究负责人Eric Jardine告诉Cointelegraph,他们发现了“明显的时间点关联”,但无法证明发布恶意交易和合同的行为者利用这些模型来增加产出。
与伊朗有关的行为者在比特币上植入恶意软件指令
Chainalysis还识别出疑似与伊朗情报部有关的威胁行为者,这些行为将编码的命令与控制路由数据写入比特币区块链。
公司表示,其评估基于恶意软件家族、解码方法、时机和服务器基础设施,而非仅基于区块链活动。
据报道,攻击者控制的钱包向一个与比特币创始人中本聪有历史关联的知名比特币地址发送了小额款项。Chainalysis表示,该地址与攻击者无关,且作为一个永久公共场所,感染设备可以查询最新路线。
攻击者可以通过发布另一笔比特币交易来更改服务器基础设施,随后被感染的设备会自动获取新信息。恶意软件获得这些指令后,该行动转移到链下,用于可能涉及远程访问、凭证盗窃以及额外恶意软件的传播。
以上就是Chainalysis最新监测 国家级黑客主导链上恶意软件激增420%的详细内容,更多关于链上恶意攻击大幅飙升的资料请关注其它相关文章!