$AVICI空投诈骗近期在X平台引发广泛关注。不法分子利用用户对Solana新币发行及空投领取的热情,搭建伪装成官方入口的虚假网站,诱导用户连接数字钱包。一旦连接完成,网站便会弹出看似微不足道的交易请求,用户在批准后,资产随即被转移。
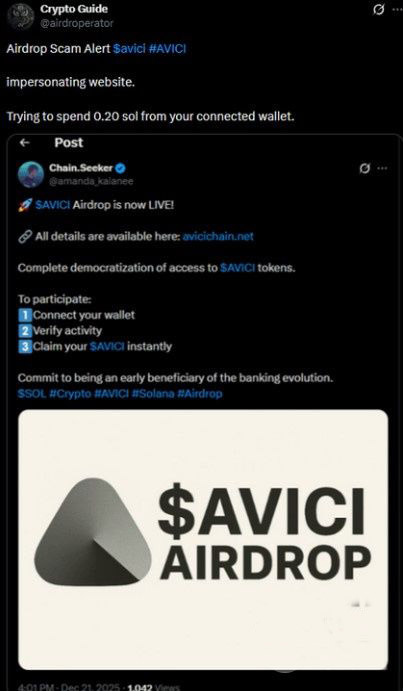
根据链上安全研究人员及加密领域安全专家披露的截图证据显示,恶意页面会引导用户发起一笔SOL转账,实质上是将用户钱包中的SOL转移至攻击者控制的地址。
诈骗警报:$AVICI假空投是如何传播的
2025年12月21日,X平台上的加密安全账号发布预警,指出$AVICI空投骗局正在蔓延。该假冒网站高度模仿官方入口,用户只需连接钱包,页面便会尝试转移约0.20 SOL的资金。
宣传广告将活动包装为“连接钱包即可验证并领取$AVICI”,其文案、操作步骤及标签均设计得详尽且专业。然而,真正的风险在于签名环节:用户自以为是在领取空投,实则批准的是一笔向攻击者地址转账的交易。
这种手法在Solana网络上颇为常见。由于网络手续费低廉,且弹窗显示的金额较小,许多用户容易掉以轻心,等到链上交易确认完成后,资金往往已无法追回。
假冒$AVICI空投窃取资金的运作机制
此类骗局通常伪装成官方$AVICI空投活动,借助专业的术语、分步指导说明以及Solana和空投相关的热度标签,以此降低用户的戒备心。
用户点击链接后,会进入一个提示“连接钱包以验证活动”的页面。完成连接后,网站会弹出交易请求,试图转出约0.20 SOL。
值得注意的是,骗子通常不会直接获取助记词,而是诱骗用户手动点击批准。由于交易金额不大,审批界面简短,用户极易将其误认为是“验证费”或“领取手续费”。一旦交易得到确认,SOL便进入攻击者账户,且在链上不可撤销。
为何假冒网站能做得如此逼真
这起骗局难以防范的主要原因在于,页面能够高度模仿正规项目的特征,包括路线图、使命宣言以及视觉设计等细节。
此外,攻击者还会利用看起来经过认证的X账号,或通过被盗账号进行转发,营造出“大家都在参与领取”的假象。在市场热度高涨时,许多用户倾向于相信流量和转发量,而忽视了核对官网域名,导致假站能够在被识破前迅速扩散。
Solana钱包使用的重要安全建议
仅仅连接钱包并不必然导致资产被盗。真正的问题在于:在未仔细审查交易详情的情况下就点击了批准。凡是涉及领取空投却需要先支付SOL费用的情况,都应首先视为可疑行为。
更为稳妥的安全做法包括:将大额资产存储在冷钱包中,或从未让热钱包地址连接未知网站;领取空投时仅使用一次性的小额专用钱包;定期检查并撤销不明来源的授权。对于空投消息,应严格认准项目方官网和官方认证账号,切勿点击评论区、转发帖子或私信中的不明链接。
Solana上空投钓鱼为何屡禁不止
$AVICI事件仅是同类骗局的一个缩影。鉴于Solana网络手续费低且钱包用户基数庞大,攻击者倾向于通过小额交易进行广撒网式的诈骗。虽然单笔仅骗取0.2 SOL,但当目标钱包数量足够多时,累计涉案金额依然惊人。
通常情况下,这类问题并非源于公链本身的安全漏洞,而是社会工程学攻击得手的结果,例如伪造官网、冒充认证机构、制作虚假领取页面等。有效的对抗手段依然是核实信息来源、仔细阅读签名内容,而不是看到“空投”字样就盲目连接钱包。
从这起事件中汲取的核心教训
并非所有的空投都是真实的。无论网站设计多么精美、帖子热度多么高,都无法替代官方域名和官方公告的权威性。由于链上交易确认后极难追回,花几秒钟检查签名详情,往往比事后寻求挽回更加有效。对于Solana用户而言,最稳健的空投原则只有一条:真正的免费福利,绝不会要求你先支付SOL。
相关阅读:
常见Q&A
什么是$AVICI空投诈骗?
这是一起虚假空投事件。用户被引导至仿冒网站,在连接钱包并批准交易后,SOL会被转移到攻击者的地址。
假网站是如何实现资金转移的?
它不依赖用户交出助记词,而是诱使用户批准一笔转账交易。表面上看像是验证身份或领取代币,实际上是将SOL转给骗子。
连接Solana钱包一定会导致被盗吗?
不一定。主要风险来自于未核验来源便批准交易,特别是面对来路不明的空投页面时。
如何避免此类钓鱼攻击?
仅通过项目方的官方渠道确认空投信息;使用一次性小额钱包进行测试;不要为了“领取免费代币”而预先发送SOL。
被转走的SOL还能追回吗?
大多数情况下无法追回。因为交易一经确认,在区块链上是不可逆的。
到此这篇关于Solana空投防骗指南:从$AVICI假空投看钓鱼骗局的套路与防范的文章就介绍到这了,更多相关避免Solana空投钓鱼骗局内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!