9 月 20 日,区块链安全机构慢雾发布针对 FomoPeek 的深度分析报告。报告显示,一款正常上架于 App Store 的链上监控工具 FomoPeek,在其 1.1 与 1.2 版本中植入了 apptrace 和 libapptracecore 两个恶意模块。这些模块具备远程配置指令、内核漏洞利用、沙盒逃逸、Keychain(钥匙串)解密以及跨应用数据采集等高危能力。
值得注意的是,该框架代码声明支持的 iOS 系统版本覆盖范围极广,包括 iOS 12.0–18.7.2 以及 iOS 26.0–26.1。这表明攻击者的目标并非局限于低版本或老旧设备,而是面向广泛的用户群体。
此次调查源于多名用户反馈资产被盗,并涉及私钥泄露问题。部分受害者在资金损失前,曾使用过上述两个特定版本的 FomoPeek。
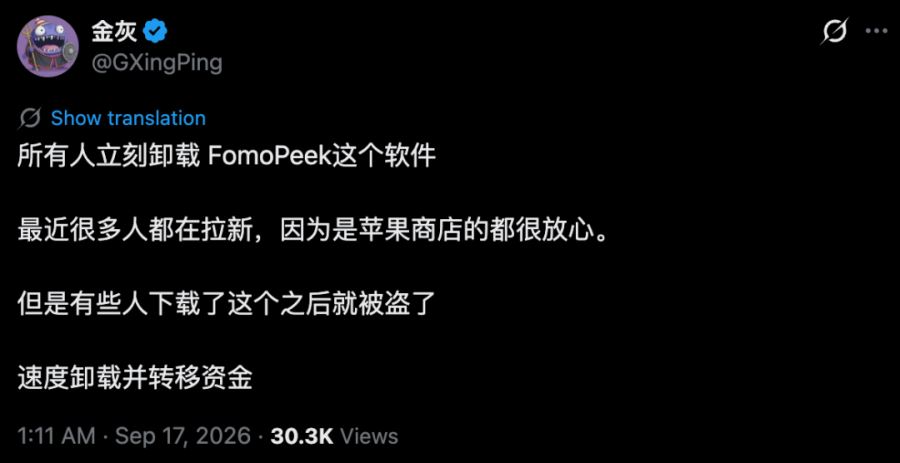
从公开资料来看,FomoPeek 具备了合法项目的所有表象特征:
项目公开信息 App 名称 FomoPeek – Whale Tracker & Smart AlertsApp Store ID6806199011 首次发布 2026/8/29 开发者显示名 WhaleScanvSeller / 法律主体 Porter Manufacturing, L.L.C.官网 fomopeek[.]com 官方 X@FomoPeek 定位 Solana / Ethereum / TRON 钱包监控、Whale Tracking、链上提醒系统要求 iOS 16.0+ 价格 / 分类免费 / 财务当前版本 1.3(2026-09-18 更新)
凭借官网、官方社交账号以及在 App Store 的正常上架状态,无论是审核团队还是普通用户,都很难仅凭表面现象将其与内核漏洞利用联系起来。
FomoPeek 主要面向希望追踪巨鲸交易动向的加密用户,支持对 Solana、Ethereum 和 TRON 网络上的钱包活动进行监控。用户只需添加公开钱包地址即可接收链上提醒。应用对外宣称自身为“只读”模式,不连接用户钱包,也不索取助记词。然而,慢雾在隔离测试中发现,该程序实际获取了一份包含 19 个钱包及笔记应用的采集清单,并将苹果备忘录中的数据打包上传至服务器。
从官方商店下载,恶意代码随版本更新进入手机
根据慢雾整理的推广素材,FomoPeek 通过加密领域 KOL、社群渠道及邀请码机制吸引用户。参与者需下载注册、设置安全码并添加监控钱包,随后在真实 iPhone 设备上操作 5 至 7 分钟,经审核后可领取 5 至 7 枚 USDT 奖励。部分推广活动限定每台手机仅限参与一次,明确不接受云手机环境。
对于熟悉链上浏览器和巨鲸追踪工具的用户而言,添加公开地址属于常规操作。钱包地址仅能展示资产与交易记录,无法用于签署转账指令。加之推广过程中未要求参与者预先充值、交出助记词或批准任何交易,用户往往容易误判风险,认为只要未交出资产控制权便是安全的。
慢雾获取的历史安装包数据显示,8 月 29 日首次发布的 1.0 版本中未发现相关恶意模块;9 月 9 日发布的 1.1 版本首次加入恶意代码;9 月 12 日的 1.2 版本继续沿用该代码。9 月 16 日,社交平台已出现用户警告称下载后资产被盗;而在 9 月 17 日发布的 1.3 版本中,两个恶意模块被移除,安装包体积也从 10.47MB 大幅缩减至 1.81MB。
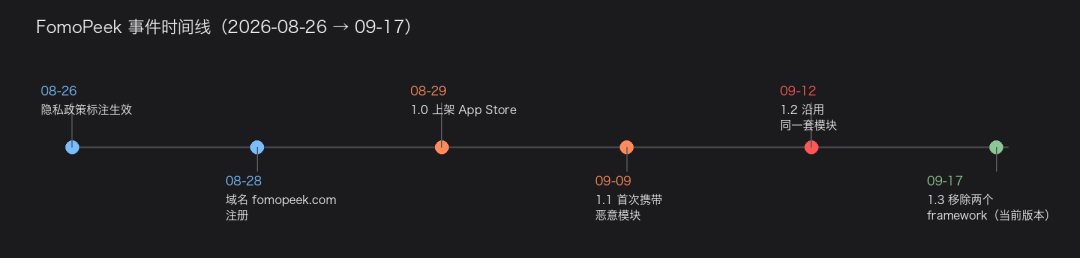
主程序与两个恶意模块使用了相同的苹果开发者签名主体,原始安装包中还保留了 App Store 分发所需的加密元数据。研究团队据此确认,恶意模块已包含在开发者提交的正式版本中。这意味着,即使用户未安装企业签名软件或未通过第三方网站下载,只要安装了受影响版本,也可能中招。
报告还指出一个矛盾现象:商店隐私标签标注“未收集数据”,但应用自身的隐私政策却列出了设备标识、推送令牌、邮箱、密码哈希以及用户添加的钱包地址等信息。对于普通用户而言,仅查看商店页面、官网和社交账号,难以察觉安装包内后来插入的攻击代码。
从设备侦察到数据外传,钱包怎样成为目标?
苹果通过沙盒机制限制第三方应用访问的文件范围,每个应用拥有独立的数据目录。系统钥匙串则为密码、密钥和登录令牌提供受控存储,由系统严格检查哪些应用有权读取。按照正常权限逻辑,一款监控公开链上交易的应用,无权直接翻阅其他钱包保存的私密数据。
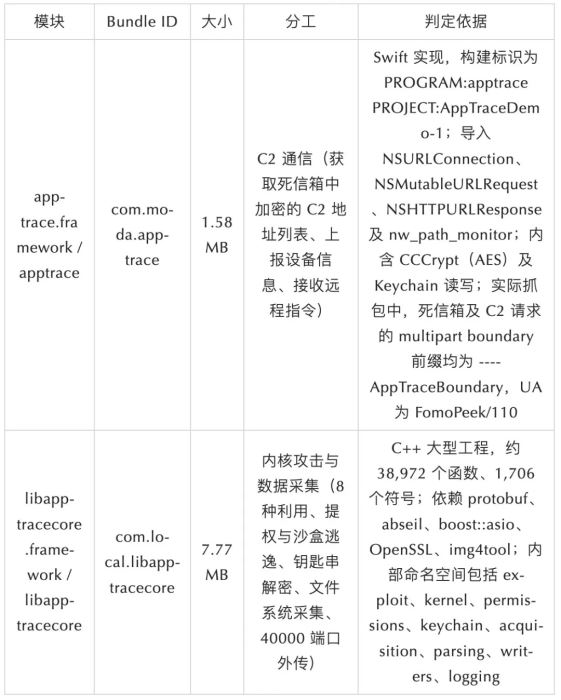
FomoPeek 植入的两个模块分工明确:apptrace 负责与攻击者的控制服务器通信,libapptracecore 则包含漏洞利用和数据采集代码。它们随应用启动加载,隐藏代码可在用户浏览正常业务界面时潜伏于同一应用进程中。
研究人员在测试中捕获到一份包含 135 个应用标识的清单。服务器通过这些信息判断手机上安装了哪些钱包,进而向该设备下发特定的采集对象,全程无需用户在界面中进行选择或填写钱包名称。
服务器还掌控着漏洞利用的开关、执行频率及间隔时间。连接服务器的地址也可远程更换,攻击者调整目标和运行策略时无需重新发布应用。用户看到的版本号及正常功能可能保持不变,但后台收到的指令却可以随时变化。
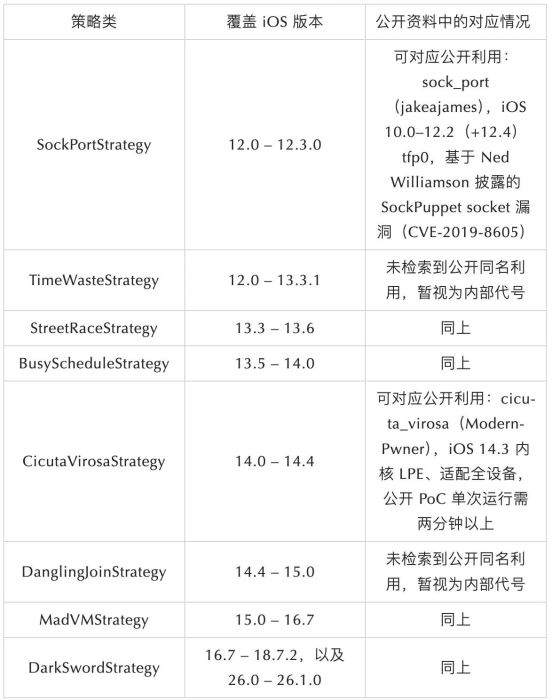
据慢雾还原的攻击设计,框架随后会根据系统版本和设备型号选择合适的利用方案,试图获取超出普通应用权限的内核访问能力。内核负责管理系统资源与权限,一旦漏洞被成功利用,恶意程序便可绕过原有访问限制,读取其他应用目录,并尝试提取和解密钥匙串中的敏感信息。
代码内置了 8 套利用策略,声明适配 iOS 12.0 至 18.7.2 及 26.0 至 26.1 版本。
在隔离测试期间,服务器初始返回的漏洞利用开关处于关闭状态。研究人员手动开启相关开关后,客户端取得了 19 个钱包与笔记应用的采集配置,其中包括 MetaMask、OKX Wallet、Trust Wallet、imToken、TokenPocket 及 TronLink。配置指向这些应用的密钥存储、数据库和本地文件,同时也包含了整个苹果备忘录数据目录。
随后,团队捕获到一个约 46KB 的上传压缩包,解压后可见备忘录数据库及相关文件。被读取的数据会先暂存在 FomoPeek 自己的目录,再发往远程服务器。备忘录因此也可能成为钱包泄密的源头:如果用户将助记词复制到笔记中,攻击者获得这份备份后,就有机会恢复对应钱包。
对于采用助记词和私钥控制的普通自托管钱包,一旦获得可用密钥,攻击者便可在自己的设备上恢复账户并签署交易。转账指令由攻击者发出,原手机上的钱包无须再弹出确认窗口。即使用户没有主动向 FomoPeek 输入助记词,仍可能因同机数据被读取而失去资产。
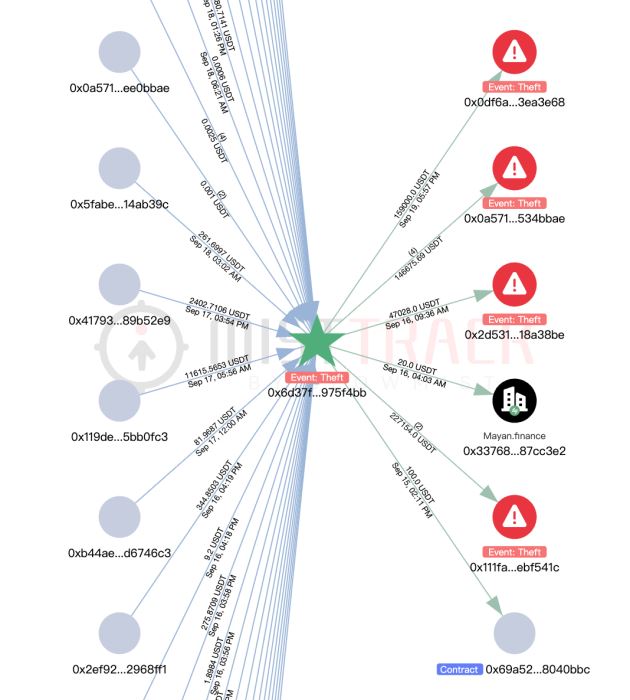
根据慢雾旗下追踪工具 MistTrack 在报告中分析的一个主要攻击者地址,该地址自 9 月 15 日起活跃,截至报告发布累计收入 579,984.34 枚 USDT。资金涉及 Ethereum、BNB Chain 和 Arbitrum,大部分被汇集到 Ethereum,再分批转出。下游一处地址收到的 159,000 枚 USDT 全部转入兑换平台 FixedFloat,另一处地址的 47,028 枚 USDT 则分别流向交易所 KuCoin 和 FixedFloat。
相册和备忘录里的备份,也可能被用来恢复钱包
FomoPeek 同时将钱包数据和备忘录列为采集对象,使明文备份与钱包自身的数据文件一同暴露在攻击目标下。即便同一个人使用多款不同钱包分散管理资产,只要它们安装在同一台受影响设备上,或者助记词集中保存在同一个笔记应用中,就仍有被同时读取的风险。
2025 年 2 月,卡巴斯基曾披露名为 SparkCat 的窃密程序,发现带有恶意组件的外卖、通讯等应用混入 App Store 和 Google Play,其中包括外卖应用 ComeCome。该应用借正常业务请求相册权限,获准后扫描可访问的图片,通过文字识别寻找助记词,再将命中的图片上传。
SparkCat 依赖相册访问权限寻找明文备份,而 FomoPeek 则包含尝试突破系统隔离的利用代码。前者可以让一张助记词截图变成盗币入口,后者进一步将其他应用保存的数据纳入采集目标。钱包界面是否正规、用户是否点击过可疑授权,都无法单独排除这两类泄密风险。
硬件钱包同样需要保护好助记词备份。Ledger 的安全指引明确要求,不要给恢复词拍照,也不要将其输入电脑或手机。即便交易签名原本在硬件设备上完成,一份留在手机相册或笔记中的完整恢复词,仍可能被别人用于重建钱包。
安装过受影响版本,如何处理资产和设备?
慢雾建议,曾使用 FomoPeek 1.1 或 1.2 的用户应立即停止运行该应用,不再重新安装,并将相关助记词、私钥及敏感凭据按已泄露处置。虽然 1.3 版本移除了模块,但这仅说明该版本不再携带所述代码,无法收回此前可能已经上传的数据。
资产迁移应在未安装过 FomoPeek、系统已更新且来源可信的设备上进行,新钱包必须生成全新助记词。把旧助记词导入另一款钱包,恢复的仍是原账户;在同一组助记词下新增账户,也继续受这组助记词控制。各链代币、NFT 及仍在协议中的资产需要分别核对,避免只迁走界面上最显眼的一笔余额。
钱包的解锁密码通常只用于保护本地访问,修改它不会更换链上的私钥。撤销代币授权可以取消某个合约的支取权限,却无法阻止已经掌握私钥的人重新签署交易。对可能泄露的密钥,处置应包括迁出资产并停止使用旧账户。
迁移时如果发现刚补入的手续费立即被转走,应停止反复充值。受损钱包可能被自动扫币程序监控,继续转入用于支付手续费的代币,也会被对方拿走。此时应联系钱包官方支持或可信安全团队评估后续操作,避免向陌生人交出助记词求助。
设备上的邮箱、交易平台及其他重要账户也需检查登录记录和陌生会话,在安全设备上更换相关密码、退出可疑登录并启用二次验证。若钱包关联的苹果或 Google 登录账户也有泄露风险,应一并处理,不能继续用可疑账户为新钱包提供恢复入口。
处理手机前,先保存应用版本、安装时间、异常交易哈希和相关截图;已经发生盗币的用户,应向官方客服或安全团队确认取证需求,再决定是否抹机重装。设备应安装其支持的最新安全更新,但更新系统不会使已泄露的密钥失效。
日常领取奖励、测试新应用,可以与管理主要资产分开使用设备。用于管理资产的手机应减少安装无关应用,助记词避免以明文留在相册、笔记和聊天记录中。只读监控功能可以使用公开地址,存有签名密钥的设备则应减少接触未经充分了解的软件。
到此这篇关于从 App Store 下载,也会丢币?FomoPeek 投毒始末的文章就介绍到这了,更多相关App Store 里的投毒:FomoPeek 导致丢币内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!
到此这篇关于从 App Store 下载,也会丢币?FomoPeek 投毒始末的文章就介绍到这了,更多相关App Store 里的投毒:FomoPeek 导致丢内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!