别再仅仅被质押APR的高额回报所吸引!一旦将ETH投入质押,你对该代币的所有权认知便显得过于单薄。质押协议不仅可能锁定你的资产、转移部分控制权,更可能引发复杂的权属争议与安全隐患。只有透彻理解ETH质押背后的资产归属机制及法律层面的风险,投资者才能在保护自身利益的前提下,做出更加明智的决策。
当你将32枚ETH质押至验证器时,这笔资产在法律和实际操作层面是否仍完全归属于你?
在当前Staking产品琳琅满目的市场中,这是一个看似基础、却常被用户下意识忽略的关键问题。
以往用户在筛选质押方案时,往往拿着放大镜计较细节:哪家APR高出0.2%?手续费率是5%还是10%?是否支持自动复利?赎回窗口期何时开放?
然而,当全网质押基准收益率被压缩至3%以下时,各家产品在账面收益上的微小差异已不足以构成主要考量,与其为了那千分之几的额外利息折腾,不如关注一个长期隐藏在产品界面深处、实则更为核心的问题:
你的ETH在质押后,究竟由谁掌控?
一、质押的底层逻辑:执行者无权支配资金
要真正理解非托管质押,必须厘清以太坊共识层中一项精妙的设计架构。
运行验证器绝非仅靠一把私钥那么简单,协议层面将权限拆解为两个截然不同的维度。
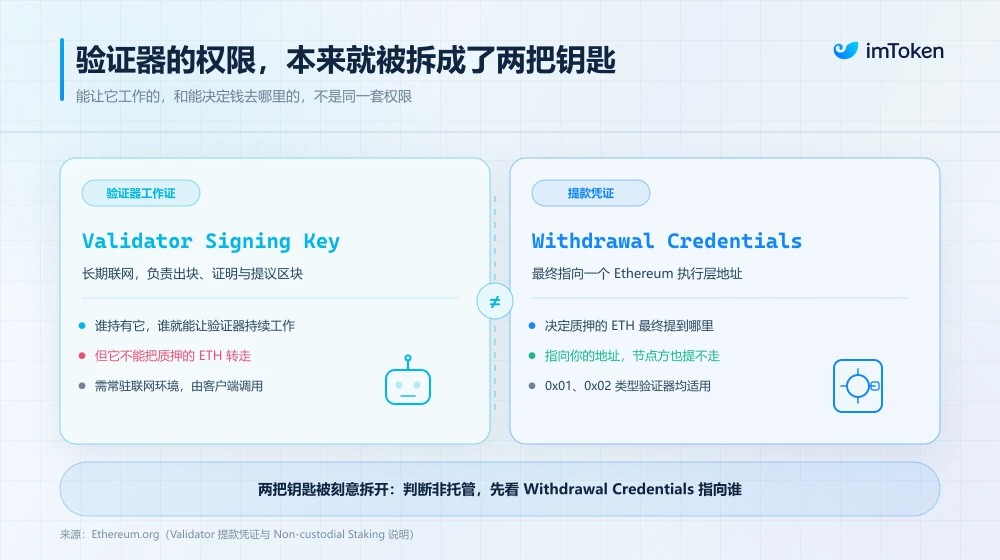
第一类是Signing Key,即验证签名私钥。
这把密钥专司「执行」职能,需24小时在线参与Attestation(证明)、区块提议及其他共识任务,必须直接部署于服务器并保持联网状态。持有此Key的一方负责维持节点运转。
但它仅用于证明共识工作的合规性,即便使用此Key签名万次,也绝无可能动用本金,且若节点掉线或违规双签,以太坊协议扣罚的正是该验证器的收益或本金。
第二类则是Withdrawal Credentials,即提款凭证所关联的资金提取控制权。
这才是真正的「取款钥匙」,在质押生效瞬间写入信标链,决定了质押的ETH及产生的收益最终流向何处。
此密钥可静置于冷钱包或助记词中,无需联网即可永久保存。
以太坊官方对二者的定位清晰明了:验证签名Key属于需保持在线的「热」权限,而提款凭证则代表资金所有权层面的「冷」权限。
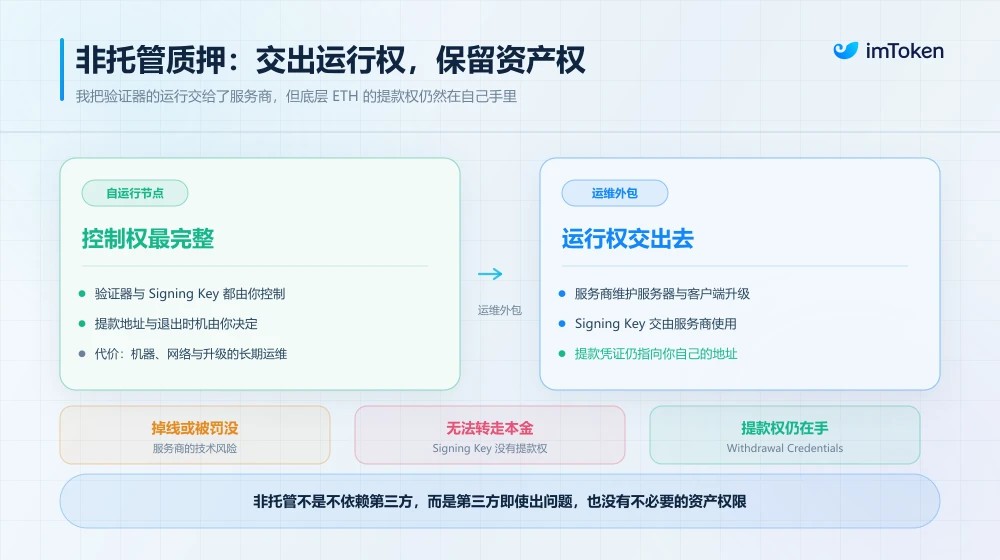
这意味着,第三方服务商完全可以代为运行验证器,而无需掌握用户的ETH资产。
正因如此,像imToken这样的非托管质押模式得以成立——节点服务商(如InfStones)持有Signing Key,负责机房运维、网络防御及全天候在线保障,这决定了节点的运行稳定性及出块奖励收益,但其代码中不存在任何能将质押款提取至自身账户的指令。
随着以太坊升级引入EIP-7002(执行层触发退出机制),这一控制权闭环变得更为极端。
过去,若节点运营商失联或违约,尽管其无法转移资金,但用户若想退出验证器,仍需依赖运营商使用Signing Key广播退出消息,往往处于被动局面。而在EIP-7002生效后,只要提款凭证(0x01 / 0x02)掌握在用户手中,用户只需通过imToken钱包在执行层发送指令,即可强制关停验证器并排队退款。
换言之,即便节点服务商彻底消失,用户的资金也不会被困于链上。
这正是「非托管」概念的核心所在,尽管质押过程有第三方参与,但负责执行的一方并不拥有资金处置权。
二、四方角色解析:用户、钱包、服务商与协议各有所司
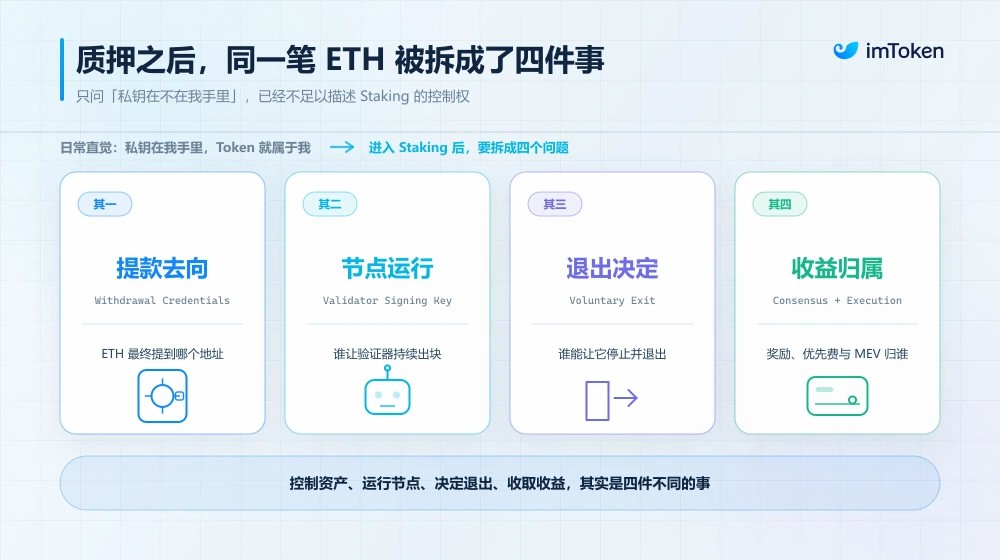
沿此脉络深入拆解,一次看似简单的ETH质押实则涉及四个关键角色。
即用户、钱包、节点服务商以及以太坊协议本身,各方权限界定清晰。
首先是用户。
在非托管架构中,用户牢牢掌握核心资金控制权。
以imToken的非托管ETH质押为例,用户拥有提款相关权限,服务商无权擅自转移质押资产。同时,验证器状态可通过链上公开查询。
这与大众通常理解的「将币交给他人理财」存在本质区别,虽然ETH已不在用户钱包余额显示中,而是进入以太坊Deposit Contract成为验证器余额,但它并未转化为相关节点的自有资产。
节点替用户维护的是Validator的工作权限,而非资产提款权。
其次是钱包。
钱包作为用户管理这套权限的入口,并非质押资产的所有者。
它协助用户发起质押、管理地址、签署操作、查看验证器状态及收益,但只要底层遵循非托管设计,钱包服务方并不会因提供界面而自动获得用户资产的提款权限。
因此「通过某钱包质押」与「将ETH托管给该钱包」是两个截然不同的概念,决定性质的关键在于底层Key与Withdrawal Credentials的配置方式。
第三个角色是节点服务商。
这是非托管质押中最易产生误解的环节。既然用户无需24小时运行机器,验证器总需专人维护。
节点服务商负责客户端运行、保持在线、完成验证任务,并保管用于这些工作的Signing Key。这意味着服务商至关重要,若其频繁宕机,用户将损失部分预期奖励;若发生严重违规,则面临Slashing(罚没)风险。
因此「非托管」绝不等于「无服务商风险」,只是这种风险主要局限于验证器运行质量与收益层面,而非「服务商能否卷走32 ETH」。
最后一个角色,则是以太坊协议本身。
这一层常被忽视。ETH一旦进入验证器,任何一方都无法像普通钱包余额那样随意转账。
它必须严格遵守以太坊统一制定的规则,包括激活时机、退出条件、排队要求、惩罚机制以及最终提款时间,均由协议规定。
Pectra升级后推出的0x02 Compounding Validator同样适用此规,它允许验证器有效余额从传统的32 ETH上限提升至最高2048 ETH,使奖励继续参与复利,但提款与退出流程依旧遵循协议规定。
三、审视Lido:流动性背后让渡了什么?
构建上述框架后,再观察Lido等流动性质押项目,区别一目了然。
用户向Lido存入ETH后,获得stETH,且 stETH本身完全属于用户,可进行转账、交易或在DeFi生态中继续使用。
这正是Liquid Staking的核心价值:释放原本锁定在Validator中的流动性。
但与此同时,底层ETH的控制结构发生了改变。
Lido将大量用户ETH汇总,再通过协议分配给不同的Node Operator创建和运营验证器。这些验证器的Withdrawal Credentials并非指向每位stETH用户的以太坊地址,而是由Lido协议统一设置,底层提款流程由协议的智能合约、Oracle预言机、节点运营商等组件协同完成。
所以用户持有的是代表质押权益的stETH,而非某一个「专属Validator」的Withdrawal Credentials。
当用户希望从协议中赎回ETH时,需将stETH提交至Lido Withdrawal Queue,等待协议完成退出准备及资金结算,随后领取ETH。Lido会为提款请求生成代表权利的NFT,待请求完成后用户方可领取底层ETH。
尽管表面上用户仍持有stETH,协议通过智能合约运行,不存在中心化机构随意挪用资产的情况,但它与一人一Validator、提款地址直属于用户的非托管原生质押,确实存在不同的信任边界。
前者以牺牲部分直接控制权为代价,换取了更低门槛、更佳流动性及stETH在DeFi中的广泛可组合性;
后者虽限制了流动性并需至少32 ETH入场,却构建了更加直接透明的底层资金控制关系。
简言之,Liquid Staking更像持有可以自由流通的「质押资产凭证」,而非托管原生质押则更接近拥有真正属于自己的Validator,仅外包日常运维。
二者并无绝对优劣之分。
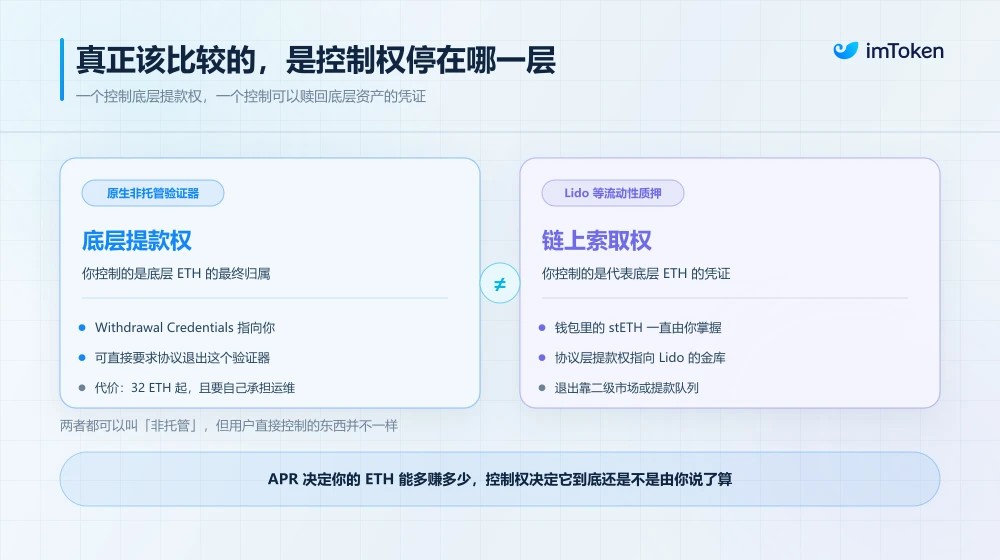
对于仅持有少量ETH、需随时交易或希望参与DeFi的用户而言,stETH这类流动性质押资产显然更为便捷。
但若用户长期持有32 ETH、64 ETH乃至更多,且本身缺乏强烈流动性需求,此时收益率差距已不足以左右选择,「谁控制资产」的安全性考量便占据主导权重。
毕竟Staking收益随全网质押量波动而变化,费率也可能调整。
然而,Withdrawal Credentials指向何方、谁能提取本金、极端情况下是否依赖第三方配合,则决定了整个产品最底层的信任结构。
这或许是ETH Staking走向成熟后被忽视的转变:
当各类产品的收益与体验日益趋同,未来拉开差距的,很可能回归到一个最朴素的问题——我的ETH,究竟还掌握在谁手中?
结语
选择并无绝对的对错之分。
若手中仅有两三个ETH,或热衷在DeFi乐高中进行循环借贷,无论从资金利用率还是门槛来看,stETH等流动性质押代币都是更务实的选择。
但若目标是在以太坊网络中沉淀一笔中长期核心底仓,无论是32个还是更多,情况则截然不同。当各类产品的净收益率差仅剩千分之几甚至几个基点时,为这点微薄收益去承担冗长的合约调用和治理风险,性价比其实极低。
加密行业常言「Not your keys, not your coins.」
但在Staking语境下,这句话或许应补全半句:「Not your withdrawal credentials, not your native stake.」
以上就是不再只盯着APR收益:深入剖析以太坊(ETH)质押后你的代币所有权归属与潜在风险的详细内容,更多关于ETH质押后,代币到底归谁?的资料请关注其它相关文章!