2026 年 9 月 24 日,Bitget 交易所的热钱包与温钱包遭遇攻击,导致约 3.875 亿美元资产流失,此事发生在数日之前。攻击者成功渗透后端系统并植入伪造交易数据,诱发了交易所内部的自动审批流程。该交易所 CEO 随后在公告中透露:
「自家系统批准了转账。」值得注意的是,私钥并未泄露,冷钱包也未被触碰。
相关文章:
回溯至五个月前的 2026 年 4 月 18 日,KelpDAO 项目因一个 RPC 节点返回被篡改的数据,凭空铸造出价值约 2.9 亿美元的 rsETH。在此案例中,智能合约代码本身没有任何错误。攻击者获取了 LayerZero DVN 依赖的 RPC 列表,攻破两个独立集群并将 op-geth 替换为恶意版本。这些恶意节点仅对 DVN 的 IP 地址返回虚假数据,同时对监控工具返回真实数据,并通过 DDoS 攻击迫使系统故障切换至受污染节点。最终,DVN 确认了一笔不存在的交易,桥接协议在未实际销毁代币的情况下释放了 116,500 枚 rsETH。
再往前两周,即 2026 年 4 月 1 日,Drift 协议的一位安全委员会成员签署了一份空白交易授权,导致约 2.85 亿美元资产在十二分钟内被提空。攻击者自 2025 年秋季起便伪装成量化机构,在国际会议上与核心贡献者建立线下联系,并向 Ecosystem Vault 存入一百多万美元真金白银以获取信任。在信任关系确立后,攻击者诱导该成员签署了一笔表面无害的管理交易——利用 Solana 的 durable nonce 机制,将管理权转让指令隐藏其中。当时 Drift 刚刚将多签设置改为零延迟,移除了时间锁,使得受害者连反悔的机会都没有。
这三起事件累计金额不足十亿美元,均发生于最近一年内。若时间线进一步前推一年多,2025 年 2 月 21 日,Bybit 冷钱包被盗走约 14.5 亿美元,这是加密货币历史上公开承认的最大单笔盗窃案。攻击者并未破解以太坊密码学,未找到 Safe 多签合约的漏洞,甚至未直接接触私钥。他们攻破了 Safe{Wallet}开发者的计算机,在签名界面注入了一段 JavaScript 脚本。三位签名人在屏幕上看到的操作是“冷钱包转热钱包”的常规流程,并在不知情的情况下点击了确认。
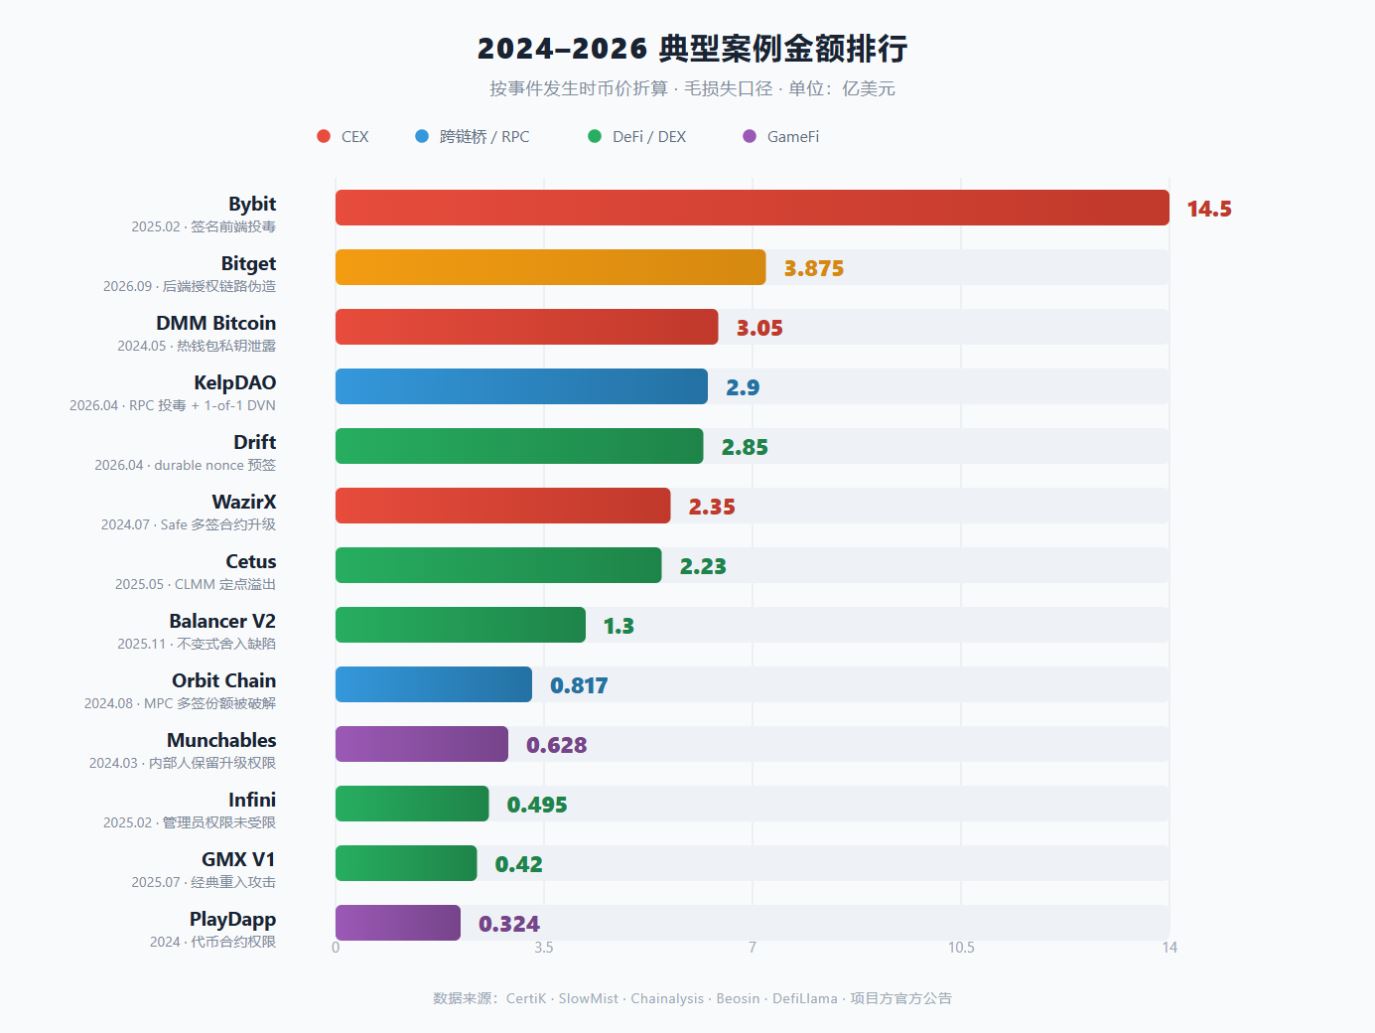
这四起案件总计涉及二十四亿多美元资金。在这四个案例中,没有任何一起使用了未被发现的合约 0day 漏洞。代码经过了审核,形式化验证已完成,多签机制已部署,冷钱包也进行了隔离,但资金依然失窃。
有人声称 2026 年的安全性有所提升。上半年全行业损失在 9.56 亿至 13.9 亿美元之间,较上年减少了一半。然而,若剔除 2025 年那笔 14.5 亿美元的异常值,CertiK 计算出的同比增幅为 28%,慢雾统计的事件数量增长了 50%。单起事件的损失中位数上涨了 60.6%,达到 16.9 万美元。数据表面的改善并非因为罪犯收手,而是因为今年未再出现创历史纪录的大案,罪犯变得更多、更分散,且单次作案金额更高。
我们一直在加固防盗门,而贼已经学会了翻窗。
签名之外的陷阱
密码学可以确保签名无法被伪造,但无法解释为何用户会签署这笔特定的交易。
2026 年上半年,33 起钱包失陷事件导致 4.45 亿美元损失,而 204 起代码漏洞事件仅造成 1.52 亿美元损失。攻破人的成本远低于攻破代码,这是数据清晰揭示的事实。Hacken 的 Q2 报告更是直言不讳:88% 的损失源于运营层面的破坏,智能合约漏洞仅占 11%。在 67 起事件中,虽然有 44 起涉及合约漏洞,但它们造成的资金损失不到一成。
Drift 的案例最为典型。攻击者耗时半年建立信任,最终哄骗安全委员会成员签署了一笔看似正常的管理交易。该交易利用了 Solana 的 durable nonce 机制,本质上是一张随时可兑现的签名空白支票。短短 12 分钟,31 笔提款完成,锁仓资产的一半以上消失。
朝鲜的黑客组织 Lazarus 已将此类手法流水线化。他们制作假简历、注册空壳公司,LinkedIn 资料一应俱全,投递简历进入目标公司,获取 SSO 和 VPN 权限后潜伏数月,逐步渗透至拥有签名权的机器。慢雾数据显示,朝鲜系势力在 2024 年 1 月至 2025 年 9 月期间共窃取 28.37 亿美元,其中 2025 年一年就偷走了 20.2 亿美元,占服务方总损失的 76%。追回率为 13.2%。相比之下,Bybit 被盗资金在一年后仅冻结了 3.54%。
他们不寻找代码漏洞,而是寻找拥有签字权的人。找到人,比找到 bug 更廉价。
区块链的边界模糊
区块链本身并未被黑,但围绕区块链的基础设施遭遇了攻击。
KelpDAO 的智能合约没有一行代码出错。这是历史上首例因 RPC 节点返回假数据直接导致巨额损失的案件。它揭示了一个众所周知却常被忽视的事实:所谓去中心化应用,在读取数据时往往依赖两三家云厂商或 RPC 服务商。MetaMask 默认使用 Infura,DApp 后端多用 Alchemy 和 QuickNode,L2 排序器也依赖这些节点,而这些节点大多托管于 AWS us-east-1。一条链可能有上千个验证者,但如果大家都信赖少数几家云服务提供商返回的数据,这谈何去中心化。
TRM Labs 的量化分析更为犀利:基础设施与运营类事件仅占总事件数的约 15%,却贡献了约 76% 的损失。慢雾上半年的数据显示,按事件数量排名第三的供应链攻击,按损失金额排名却是第一,约为 2.98 亿美元,其中 KelpDAO 一案就占了 2.9 亿。
传统黑客也开始利用区块链进行此类活动。2026 年 9 月 Chainalysis 的一份报告将其称为 "Blockchain Dead Drops"(区块链死信箱)。恶意代码和控制指令不再存放在服务器上,而是写入 BSC 的智能合约或比特币交易中。封域名、拔服务器已无济于事,因为链上数据不可删除,中毒的电脑只要能查询区块就能获取新指令。过去 12 个月此类活动增长了 420%,朝鲜和伊朗关联的组织占据了新增活动的三分之二。Google Threat Intelligence 也观察到 UNC5342 团伙自 2025 年 2 月起使用 EtherHiding 技术,通过虚假招聘针对加密开发者,将代码隐藏在 TRON、Aptos 和 BNB Chain 的智能合约中。
区块链引以为傲的不可篡改性,成为了黑客最稳固的指挥服务器。
权限即攻击面
Web3 已经从漏洞经济,变成了权限经济。
以往攻击者主要做三件事:找 Bug、利用 Bug、转走资金。现在他们也做三件事:找有签字权的人、诱导其签字、然后合法地转走资金。
对比 Bybit 和 Bitget 的两起案件最能说明问题。Bybit 损失 14.5 亿美元时,签名人屏幕显示的是向热钱包转账以补充流动性,但实际上签署的交易是将资金转给黑客。Bitget 损失 3.875 亿美元时,甚至无需修改前端,攻击者直接入侵后端系统,塞入假交易数据,交易所自身的审批流程误认为这是一笔正常的内部转账,从而由系统自行签署了转账指令。
这两笔资金的丢失都显得“合法”。多签流程完整,签名真实,合约执行完全符合规则。问题不在于谁能攻破系统,而在于谁有权批准转账。签名界面显示的内容可被篡改,审批系统看到的数据可被造假。如果三个签名人都查看同一个被污染的 RPC,使用同一个云服务商,那么 3-of-5 只是数学上的去中心化,一旦出事仍是单点故障。许多协议仅在智能合约层面实现了数学上的 3-of-5 去中心化,但在基础设施层,全套系统运行在同一云厂商、依赖同一 RPC、由同一人操作浏览器,这是“伪去中心化”,也是最致命的单点。
2026 年这几起大额事故中,KelpDAO 采用 1-of-1 的单 DVN 验证,Drift 采用 2-of-5 零延迟多签加空白支票,Resolv Labs 持有单一 AWS KMS 密钥,Wasabi 则有一个外部账户掌握全部管理员权限。四起案件均无新漏洞,全是已知的配置问题和单点故障。Dune 数据显示,LayerZero 生态中 47% 的应用仍使用 1-of-1 单 DVN,45% 使用两个,仅有 5% 使用三个及以上。所有人都知道单点危险,但因嫌麻烦而未整改。KelpDAO 出事前十一个月,就有开发者在 Aave 治理论坛提醒其增加验证者,但未获响应。如今两家已对簿公堂。LayerZero 事后宣布,不再为任何采用 1-of-1 配置的应用签名。
最危险的交易,往往看起来最合规。
AI 改变攻击经济学
AI 并未让攻击变得更聪明,而是让攻击第一次具备了批量化的能力。
过去,一个骗子盯住一个目标并进行一次社会工程攻击可能需要花费一个月,成本高企。因此钓鱼攻击多为广撒网,发送一万封邮件可能只成功两三单。现在,AI 能自动生成虚假身份、搭建虚假网站、撰写钓鱼文案、扫描代码寻找漏洞、筛选目标并尝试攻击。
朝鲜关联组织 HexagonalRodent 在三个月内从 2,726 台开发者电脑上窃取了 26,584 个钱包。其后台配备了实时 infostealer 视图、VNC 式远程控制、浏览器文件管理器以及按团队和成员排布的钱包“绩效看板”。投递手法是在 VS Code 的 tasks.json 中配置 runOn: "folderOpen",开发者只要打开项目文件夹即可触发执行,无需任何点击操作。他们利用 ChatGPT 和 Cursor 编写恶意代码,用 AI 生成假公司和假高管资料,甚至先用 AI 测试后门能否绕过杀毒软件。TRM Labs 计算的 AI 犯罪指数从 2024 年的 28 涨至 54,几乎翻倍。2026 年至今,深度伪造诈骗的损失已是 2025 年全年的 263%。
Anthropic 和 MATS 的研究人员构建了 SCONE-bench,这是一个包含 405 个真实被攻击智能合约的基准测试集。AI 智能体在模拟器中复现了价值 460 万美元的攻击,并对 2,849 个无已知漏洞的新合约进行筛查,发现了 2 个价值 3,694 美元的 0day 漏洞,API 成本为 3,476 美元,投入产出比约为 1.06 倍。ROI 刚过 1,但这仅是初期结果。随着模型能力提升一代或合约规模扩大一个数量级,这个数字将会翻倍。届时,“AI 自动扫描全链 + 自动变现”将成为一门正收益的生意。
防守方也在利用 AI。Claude Opus 4.8 发布的第二天,有人便用它发现了 Zcash Orchard 隐私池 ZK 电路中潜伏四年的 soundness 漏洞。攻击者可利用此漏洞无限伪造 ZEC 且无法被检测。Zcash 紧急激活硬分叉以隔离风险。Zcash 拥有一种名为 turnstile 的跨池会计检查机制。即使 Orchard 池内部出现问题,总供应量也不会无限膨胀。这是一种运行时防护,在密码学失效时兜住了底线。
AI 将成本压力转移给了防御方。以前攻击成本高,防御成本低,写好并审完代码即可抵御大部分威胁。现在,写一封高度定制的钓鱼邮件只需几秒,制作真假难辨的视频会议只需几分钟,批量扫描数千个旧合约找漏洞也不费吹灰之力。防御方需守住所有入口,而攻击者只需骗到一个人即可。4 起社会工程学攻击造成 3.1 亿美元损失,占钓鱼总损失的 85%。骗子不再撒网,而是开始专门钓大户。
旧代码重新成为靶子。2026 年二季度代码漏洞事件从一季度的 78 起增至 126 起,攻击者开始系统性翻查那些部署多年且从未重新审计的老合约。BNB Chain 上半年发生 33 起旧代币攻击,单笔金额从几万到几十万美元不等,均为 AI 批量扫描所得。审计仅是部署那天的快照,而攻击每天都在发生,老代码总有被翻出的时候。
AI Agent 也成为新靶点。Agent 能读取上下文、调用工具、签署交易,一条藏在正常输入中的恶意指令就可能转化为真金白银的损失。EIP-7702 上线后,USENIX 2026 的研究显示,63% 的恶意委托指向恶意合约。账户抽象为用户提供了便利,也为攻击者打开了更大的入口。过去我们防范黑客,防的是坏人;未来我们要防范 Agent,防的是它在接收到被污染的 Prompt 后,极其高效且合法地将资金发送给坏人。
审计的局限性
据 CoinGecko《2026 加密安全现状报告》(2026 Crypto Security Report),在 245 起事件和 36.3 亿美元总损失中,147 个经过独立审计的协议占据了 88.44% 的比例。只有 11% 的攻击直接针对审计覆盖的合约缺陷。供应链和基础设施漏洞造成了超过 18 亿美元损失。
并非审计无用,而是审计关注的地方越来越偏离攻击者的打击重点。审计审查的是部署那一刻的合约代码,而 2026 年的攻击打在部署密钥上、打在 RPC 上、打在多签流程上、打在供应链上、打在审计之后新添加的代码上。你检查了门锁质量很好,贼从窗户进来了,不能因此说门锁质量不好。
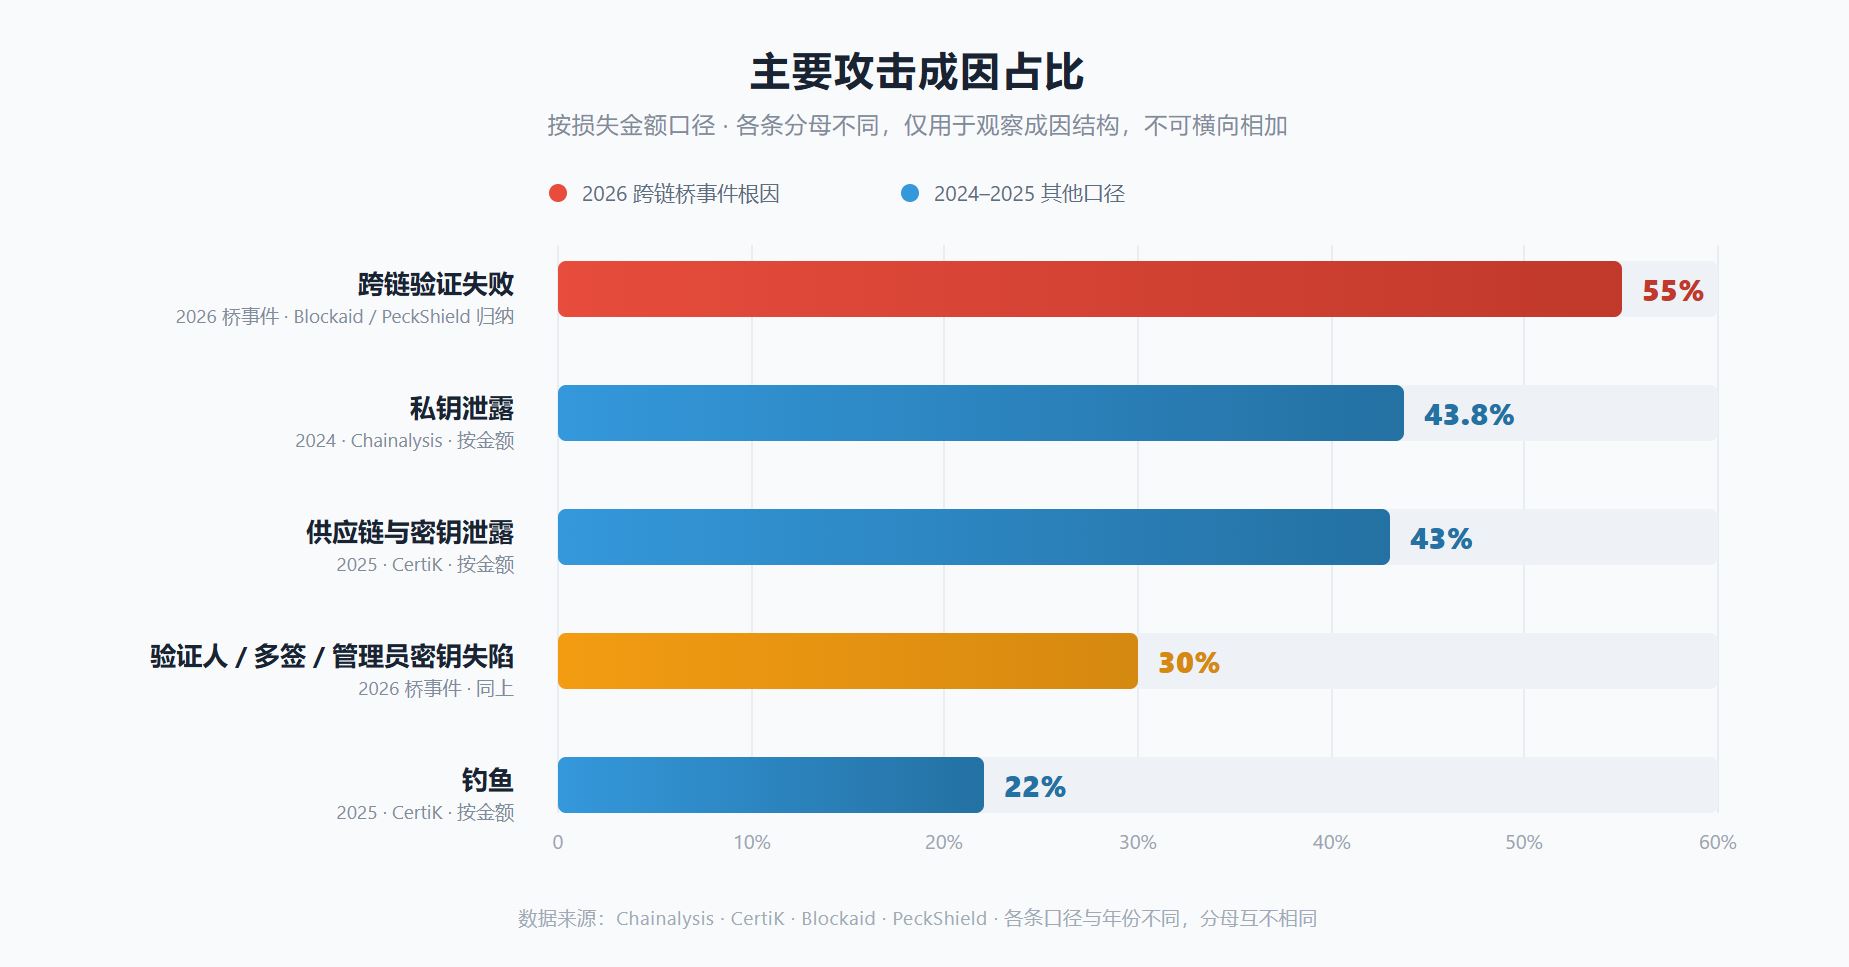
供应链攻击是 2026 年损失排名第一的攻击类型,慢雾口径为 2.98 亿美元。npm 上一个恶意包周下载量达数十亿,一旦进入前端、SDK 或钱包,就能诱导用户签署错误交易。无需攻破系统,只要让用户自己安装即可。朝鲜人开设了一家名为 Veltrix Capital 的假公司,向开源维护者发出 Offer,往 npm 埋入 24 个恶意包,PyPI 埋入 12 个。最好的后门,永远是用户自己装进去的。
以前的安全逻辑很简单:写代码、审计、发赏金、上线、出事暂停合约。这个逻辑默认最大风险是代码存在 Bug。现在最大风险不在代码里,这套逻辑自然无法兜底。
防御必须追随攻击面
贼不走门,防线就不能只堵门。
当下,安全团队绘制的第一张图不应是智能合约架构图,而应是资金从进入到流出的全流程图。从用户钱包到国库,经过哪些签名节点、管理员、预言机和桥接器。对每个节点追问:若此点被攻陷,最多能转走多少钱?需要几人签字?能否自动执行?是否有时间锁?是否有第二处核对机制?出事能否立即停止?这比多做一次合约审计更有效。
其次,不要将所有鸡蛋放在同一个故障域。不仅要看有几个签名人,更要看这些签名人是否依赖相同的信任来源。如果五个签名人都使用同一云服务商、同一浏览器、同一硬件钱包,查看同一 RPC 返回的数据,那么 3-of-5 只是数学上的去中心化,一旦出事仍是一个点崩溃全盘皆输。签名硬件跨厂商、网络跨运营商、密钥分置于不同司法管辖区、离线与在线签名分离,才是真正的多签。
2026 年 7 月,TeraSwitch 发布了一条有缺陷的互联路由,经阿姆斯特丹的路由反射器扩散。Solana 上 28.83% 的质押 SOL 同时离线,距 33.34% 的最终性阈值仅差约 4.5 个百分点。90 个验证者受影响,约 40 分钟后恢复。这条链上有 699 个质押验证者,但单一自治系统 AS20326 承载了约 27.34% 的质押 SOL。链上验证者是去中心化的,但验证者背后的托管商和上游路由并非如此。验证者的去中心化,不等于基础设施的去中心化。
因此,“再去中心化”正从共识层延伸至依赖层。共享排序器、多 DVN、故障域独立性,才是真正拆解单点的方案。
RPC 不能盲目信任。预言机、桥、清算、治理、国库等涉及大额资金的系统,不能仅凭一个 RPC 返回值做决定。至少应交叉比对三家不同厂商的 RPC 数据,若返回不一致则视为攻击而非网络故障,不要依赖第三方跑大额路径,而应运行自己的全节点。KelpDAO 出事之后,能返回密码学证明的验证型 RPC 将从卖点变为机构必备品。
钱包不仅要检查签名是否正确,还要检查这笔交易是否符合用户意图。当用户表示“将 1000 USDC 换成 ETH,滑点不超过 0.5%”时,钱包应先模拟交易,通过风险引擎确认这笔交易确实是为了执行该操作,再让人签字。恶意 calldata、无限授权、地址替换、前端篡改,大多能在这一层被拦截。
防御需要四层结构。
第一层是权限治理。禁止 1-of-1 配置,无论是 DVN、多签还是 ADMIN_ROLE。所有高权限操作强制加入 time lock。部署密钥与运行时密钥分离,deployer EOA 部署后立即移交,不长期持有 ADMIN 权限。
第二层是基础设施硬化。生产环境至少接入两家不同云厂商的 RPC 以实现故障转移。关键决策——提款、铸币、预言机喂价——必须进行区块头或 Merkle proof 校验,不得直接信任 eth_call 的返回值。
第三层是运行时防护。包括断路器、速率限制、异常金额告警。将“最大可损失额”从 TVL 降低为“时间窗口 × 限额”。THORChain 的 Solvency Checker 与出金延迟机制(Outbound Delay)是极佳范本:观察节点实时比对底层原生链的实际余额与自身状态机的计算账目。即使链上逻辑或 RPC 节点被攻破、黑客在状态机中凭空增发资产,实时对账一旦发现账目不符,出金队列会立即挂起大额提款,用物理延迟拦截非法搬砖。这是一层经济与时间的双重断路器,在前端和计算层失效时,依然在国库门口兜住了底。
第四层是用持续审查替代一次性审计。攻击手法的演进速度快于上线日的审计。监控工具的意义在于,它们观察的是系统当下正在发生什么,而不是三个月前代码看起来怎样。
最后是接受一定会被攻进来的现实,不要妄想防住所有攻击,而要思考被攻进来后如何防止资金被一次性搬空。国库不能允许一笔交易转走一亿美元。小额自动处理,大额触发时间锁,巨额必须人工复核。审计不是部署完就结束的事,链上监控要持续跟踪,观察交易行为、权限变化、预言机价格偏差、几个 RPC 返回数据的一致性以及 gas 异常情况。安全不仅是防止攻击,而是防、测、堵、追四件事并行。
还有风险共担。Aave 在 KelpDAO 出事后的几小时内便冻结了 rsETH 市场,多个协议共同填补缺口。去中心化保险不仅仅是出事赔钱,而是将风险分散到整个网络的参与者身上,迫使所有持币者共同监督协议安全。Nexus Mutual 正在开发 OpSec Failure Cover,OpenCover 推出了 Covered Vaults,将风险转移直接嵌入 Vault 产品。更有趣的是资本结构的交叉:同一份 restaked capital 既保护网络安全,又承保 DeFi 金库风险。出问题后,配对的资本会被自动 slash,用于补偿存款人。
保险价格最终将反映安全架构的市场价值。保险公司为协议承保时会问:你有几个多签签名人?有没有 timelock?RPC 是否单点?预言机有几个独立数据源?Treasury 每次最大转账是多少?有没有断路器?这不是安全团队告诉你应该怎么做,而是资本市场告诉你你的安全架构值多少钱。
代码是人写的,人会犯错,配置会忘改,单点总会有人漏。钱是大家的,大家才会一起上心。
寻找信任,而非漏洞
回顾这三年,情况非常明确。
2024 年全年损失 23.6 亿美元,钓鱼首次超过私钥泄露成为最大威胁,人们开始意识到人为因素的重要性。2025 年 2 月 Bybit 被盗 14.5 亿,将全年数字拉升至 33.5 亿,前端供应链和签名界面成为最致命的入口。2026 年 KelpDAO、Drift 和 Bitget 三笔加起来九亿多美元,RPC 和权限配置成为主战场,AI 将攻击变为流水线,连传统黑客也开始利用区块链作为基础设施。
三年下来,攻击者的路线清晰可见:从攻击代码到攻击人,从攻击链上到攻击链下基础设施,从寻找漏洞到寻找信任关系。七条主流公链的共识层和执行层这三年直接损失的资金接近零,链本身越来越坚固,大额资金都丢在链周围的人、流程、配置和基础设施上。
Web3 并没有变得不安全,只是最有价值的攻击面从代码内部转移到了代码外部。
密码学能保证签名是真的,保证交易未被篡改,保证链上记录无法删除。但密码学保证不了签字的人是否被骗,保证不了他看到的数据是否真实,保证不了审批流程中的请求是否伪造,保证不了 RPC 返回的余额是否真实存在于链上。这些不是密码学问题,而是信任问题。
未来的安全不仅仅是管理代码,而是管理整个系统,深入则是管理整个信任链。安全不再是写完代码审一遍就完事的任务,而是一个持续运行的系统,覆盖人、权限、基础设施、供应链、AI 的每个环节,每个环节独立验证,每个环节出事都不让损失炸穿整个系统。
未来的 Web3 安全,不是一堵更厚的墙,而是一套更精细的权限系统。设计的目标不是“我们永远不会被攻破”,而是“即使一个人被攻破、一个 RPC 被污染、一个依赖被投毒、一个签名者被欺骗、一个 Agent 做错决定,也不能直接将整个系统的钱拿走”。
关键在于考察当一个人倒下后,系统的其他部分是否还能屹立不倒。
以前我们总问,这个合约有没有漏洞。以后该问的是:谁能把钱转出去?他根据什么数据做决定?他信的东西靠不靠谱?出了事谁兜着?
问题问对了,防线才会布对地方。
到此这篇关于加密安全的主战场已经变了:从漏洞经济到权限经济的文章就介绍到这了,更多相关加密安全新趋势内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!